В последние дни эксперты CERT-AGID выявили и проанализировали целенаправленную кампанию по распространению вредоносной программы FormBook через электронные письма, предположительно направленные сотрудникам строительной отрасли. Сообщения, качественно оформленные и детально проработанные, имитируют коммуникацию от имени офиса Миланского политехнического университета и приглашают получателей подать заявку на участие в якобы существующем проекте с сжатыми сроками.
Описание
Вводящее в заблуждение письмо побуждает адресата ознакомиться с прилагаемой документацией, предлагая открыть прикрепленный ZIP-архив. Однако вместо ожидаемых документов архив содержит вредоносный JS-скрипт. Частично замаскированный код JavaScript запускает скрипт PowerShell, который загружает и выполняет дополнительные компоненты. На завершающем этапе эти компоненты устанавливают троянскую программу FormBook, широко известную своей способностью красть учетные данные и конфиденциальную информацию.
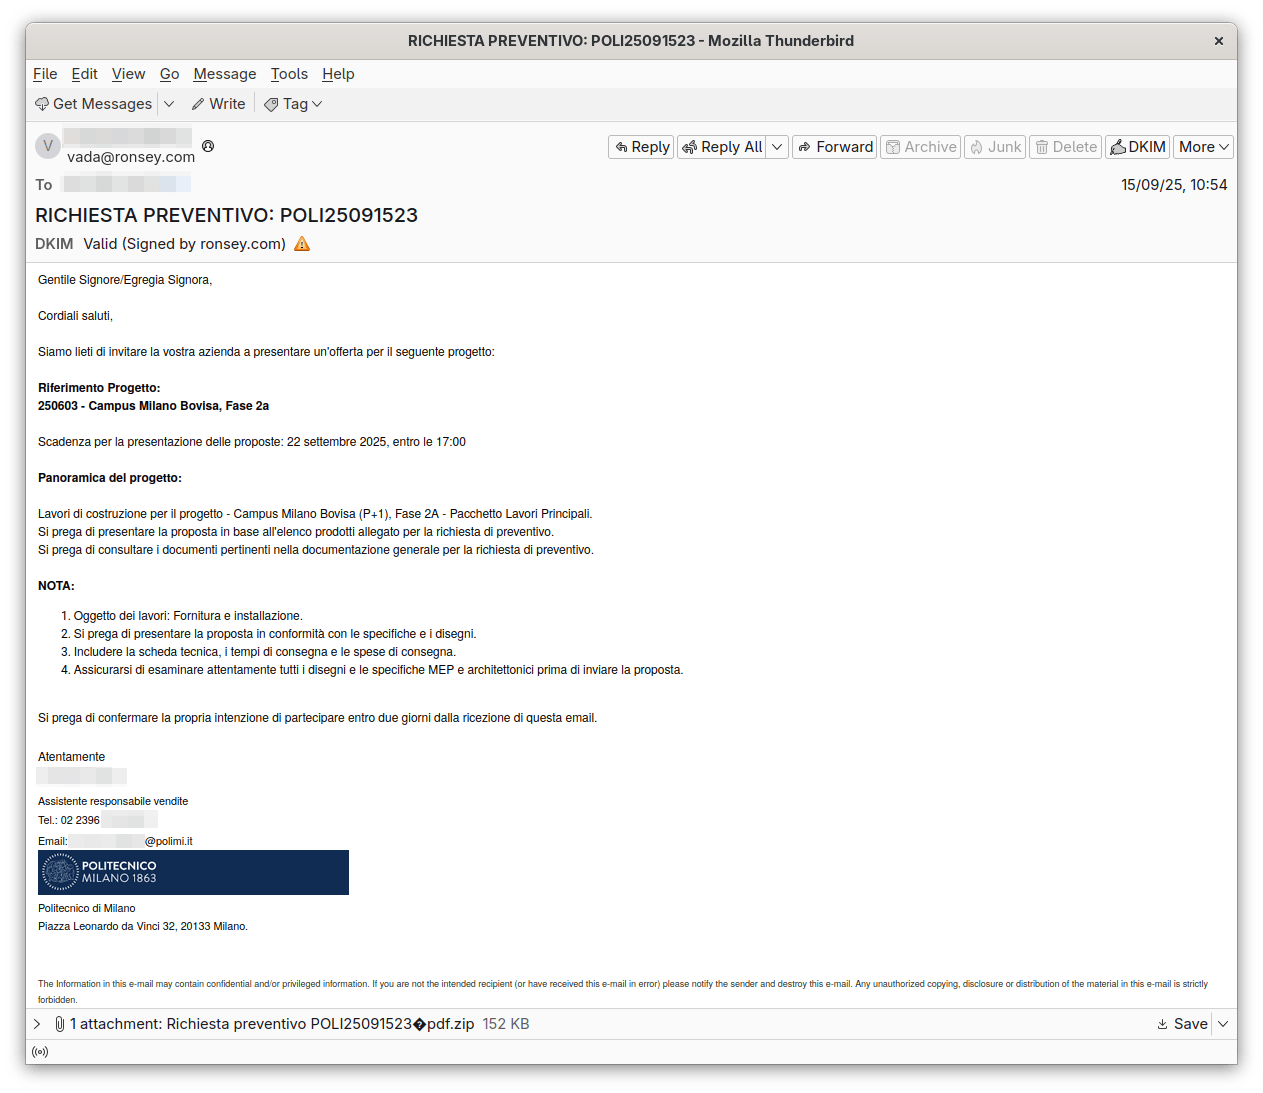
Кампания, хотя и технически проста, оказывается правдоподобной и хорошо организованной: она использует распространенные бизнес-процессы, такие как приглашения к участию в проектах или коммерческие предложения, чтобы легче преодолеть недоверие получателей. Сходство с реальными ситуациями повышает вероятность того, что документы будут открыты, а вредоносное содержимое - активировано. В таких случаях техническая сложность играет незначительную роль, а гораздо важнее способность атаки соответствовать ожиданиям получателя.
FormBook, часто классифицируемый как инфостилер, длительное время используется киберпреступниками для сбора чувствительной информации, включая логины, пароли, данные банковских карт и другую конфиденциальную информацию. Его распространение через фишинговые рассылки, маскирующиеся под официальные обращения учебных заведений или компаний, остается одной из популярных тактик злоумышленников.
Эксперты по безопасности напоминают о важности проверки подозрительных писем, особенно тех, что содержат сжатые сроки выполнения действий или запрос на открытие вложений. Рекомендуется обращать внимание на адреса отправителей, орфографические ошибки и несоответствия в доменных именах. Для организаций ключевыми мерами защиты остаются обучение сотрудников, использование фильтров электронной почты и регулярное обновление систем безопасности.
Данный инцидент вновь демонстрирует, что социальная инженерия продолжает оставаться эффективным инструментом в арсенале киберпреступников, а тщательная подготовка атаки способна компенсировать недостаток технической сложности.
Индикаторы компрометации