
Исследователи компании CYFIRMA обнаружили и детально проанализировали новую сложную киберкампанию под кодовым названием NexusRoute. Эта финансируемая атака нацелена на пользователей в Индии и сочетает в себе фишинг и продвинутое вредоносное ПО для Android. Злоумышленники активно маскируются под официальные государственные сервисы, такие как министерские порталы, платформы mParivahan и e-Challan, чтобы похитить деньги и конфиденциальные данные.
Описание
Кампания демонстрирует высокий уровень профессионализма и автоматизации. Для распространения используются репозитории и страницы GitHub, что позволяет обходить защиту официальных магазинов приложений. Одновременно с этим действует разветвленная сеть фишинговых доменов, которые заманивают жертв на поддельные страницы верификации и оплаты. Жертв обманом заставляют установить вредоносное приложение (APK) и ввести платежные реквизиты, включая PIN-код UPI, под предлогом уплаты штрафа или проверки данных транспортного средства.
Технический анализ показал, что вредоносная программа использует многоэтапную архитектуру. Критическая логика скрыта в обфусцированных нативных библиотеках, что серьезно затрудняет статический анализ. Для обеспечения устойчивости (persistence) вредоносное ПО злоупотребляет системными механизмами, такими как BroadcastReceiver, фоновые службы и лазейки для автозапуска на устройствах конкретных производителей. Функционал включает перехват SMS, сбор контактов и журналов вызовов, слежку через GPS и микрофон, а также кейлоггинг.
Операторы контролируют зараженные устройства через выделенную панель управления, используя устойчивое соединение на основе Socket.IO. Собранные данные отправляются на центральный командный сервер. Расследование также выявило связь инструментария злоумышленников с коммерческим сообществом, занимающимся разработкой средств обфускации и шпионского ПО для Android. Это подтверждает, что кампания является частью масштабной инфраструктуры мошенничества и слежки, а не разовой акцией.
Одним из ключевых векторов атаки стал фишинг. Злоумышленники зарегистрировали множество доменов по шаблону вроде "rtochallan[цифры].store", на которых разместили точные копии официальных сайтов. На этих страницах пользователям предлагается ввести номер телефона и автомобиля, а затем пройти "верификацию" через платеж в 1 рупию. В результате жертва попадает на поддельный платежный шлюз, где воруются данные карт, учетные записи интернет-банкинга и PIN-код UPI.
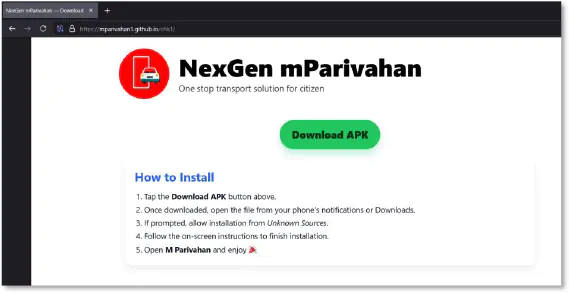
Для распространения вредоносного ПО активно используется инфраструктура GitHub. Создаются одноразовые репозитории, содержащие фишинговые HTML-страницы и APK-файлы, маскирующиеся под официальное приложение mParivahan. Такая тактика позволяет быстро восстанавливать ресурсы после их блокировки.
Эксперты CYFIRMA подчеркивают, что кампания NexusRoute представляет собой серьезную угрозу национального масштаба, подрывающую доверие к цифровым государственным сервисам. Для противодействия необходимы скоординированные действия правоохранительных органов, CERT-команд, финансовых учреждений и провайдеров. Рядовым пользователям рекомендуется устанавливать приложения только из официальных магазинов, не переходить по подозрительным ссылкам и никогда не вводить платежные реквизиты на сайтах, вызывающих малейшие сомнения.
Индикаторы компрометации




