Украинский компьютерный центр экстренного реагирования CERT-UA в сентябре 2025 года обнаружил новую целенаправленную кампанию с использованием вредоносных XLL-файлов, которые маскируются под легитимные документы. Атака демонстрирует усложнение тактик киберпреступников, направленных против украинских организаций, включая объекты критической инфраструктуры.
Описание
Эксперты идентифицировали несколько XLL-файлов со специфическими названиями, такими как "Звернення УБД.xll" и "recept_ruslana_nekitenko.xll". Эти файлы являются исполняемыми (PE, Portable Executable) и могут загружаться через Add-in менеджер Excel с использованием экспортированной функции "xlAutoOpen". Особенность данной атаки заключается в использовании мессенджера Signal для распространения архива "500.zip", который маскируется под документ о задержании лиц, пытавшихся пересечь государственную границу Украины.
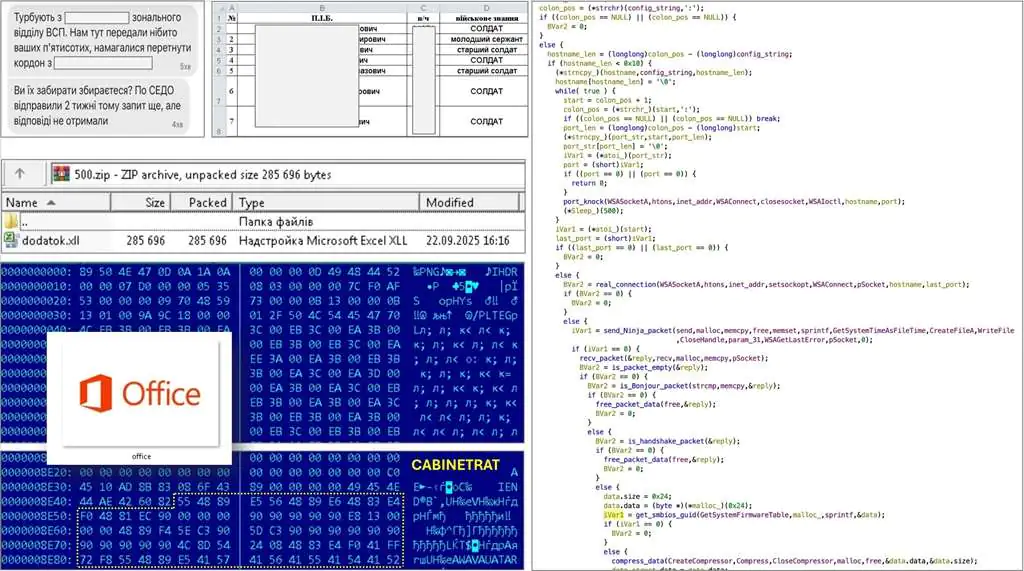
При открытии архивного файла "500.zip" запускается цепочка заражения. Архив содержит XLL-файл "dodatok.xll", исполнение которого приводит к созданию на компьютере нескольких файлов. Среди них - EXE-файл с произвольным названием из 15-20 символов (внутреннее название "runner.exe"), который размещается в каталоге автозапуска Startup. Также создается XLL-файл "BasicExcelMath.xll" (внутреннее название "loader.xll") в каталоге "%APPDATA%\Microsoft\Excel\XLSTART\" и PNG-изображение "Office.png".
Для обеспечения устойчивости атаки злоумышленники создают ключ с произвольным названием в ветке "Run" реестра Windows, а также запланированную задачу с произвольным именем. Дополнительно вредоносная программа проверяет значение в ветке реестра "HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\App Paths\EXCEL.EXE" и удаляет значения из веток "HKCU\Software\Microsoft\Office\{14,15,16}.0\Excel\Resiliency\DisabledItems".
Основная задача EXE-файла заключается в запуске EXCEL.EXE с параметром "/e" ("/embed") в скрытом режиме, без открытия пустой таблицы Excel. Учитывая созданный на предыдущем этапе файл "BasicExcelMath.xll", он автоматически загружается и выполняется программой Excel. Основное назначение XLL-файла - чтение "Office.png", поиск шеллкода и передача управления на него с использованием функций VirtualProtect и CreateThread.
Обнаруженный шеллкод классифицирован как программа CABINETRAT, представляющая собой полноценный бекдор. Особенностью данной вредоносной программы является реализация многоуровневой системы анти-VM и анти-анализа. Среди проверок, выполняемых перед активацией вредоносной нагрузки:
- проверка отсутствия функции "wine_get_unix_file_name" в kernel32.dll;
- анализ информации BIOS через GetSystemFirmwareTable на наличие характерных строк виртуальных сред;
- проверка списка дисплеев через EnumDisplayDevicesA;
- требование наличия не менее двух ядер процессора и 3 ГБ оперативной памяти;
- многократное измерение времени выполнения CPUID с помощью RDTSC;
- проверка SID учетной записи пользователя; анализ флага отладки в PEB.
Все файлы используют идентичный способ обфускации - каждый строковый литерал представлен в виде массива 32-битовых индексов, по которым получаются значения из соответствующей таблицы.
Бекдор CABINETRAT разработан с использованием языка программирования C и представлен в виде шеллкода. Его основной функционал включает получение информации об операционной системе и установленных программах, выполнение команд, работу с файлами и создание снимков экрана. Для взаимодействия с сервером управления используется протокол TCP, причем перед установкой TCP-соединения выполняются последовательные подключения к сетевым портам 18700, 42831, 20046, 33976, что напоминает технику "port knocking".
Данные передаются в виде пакетов, которые сжимаются алгоритмом COMPRESS_ALGORITHM_MSZIP с использованием Windows Compression API. Если размер данных превышает 65535 байт, они разбиваются на несколько фрагментов. Логическая структура программного обеспечения включает различные типы пакетов: инициация подключения, выполнение программ с отправкой результатов, эксфильтрация файлов, получение файлов с сервера, отправка значений BIOS GUID, получение информации о компьютере, подключенных дисках, установленных программах, содержимом директорий, создание скриншотов и управление файловой системой.
Индикаторы компрометации