В ноябре 2025 года специалисты «Лаборатории Касперского» обнаружили новую волну целевых атак на организации в России. Активность продолжается и на момент публикации анализа. На основании детального изучения артефактов, инструментов и сетевой инфраструктуры эксперты с высокой степенью уверенности атрибутировали эту кампанию известной группе киберпреступников, действующей под условным названием Librarian Likho. Группа сохранила свой почерк, но внесла ряд технических изменений, указывающих на эволюцию её тактик и стремление к автоматизации атак для охвата более широкого круга жертв.
Описание
Кампания, как и прежде, начинается с фишинговых рассылок. Однако ключевое отличие новой волны - её масштаб. С момента начала активностей злоумышленники разослали более тысячи писем, причём вредоносные вложения в них практически идентичны по функционалу и контексту. Это явный признак перехода от точечных, тщательно подготовленных атак к массовым автоматизированным рассылкам. Основной инструментарий группы остался прежним, однако в скриптах произошли значимые модификации. Если ранее адреса командных серверов были жёстко прописаны в коде, то теперь они динамически подставляются с помощью набора переменных, что усложняет анализ и блокировку. Кроме того, из функционала была убрана прямая кража файлов, зато обновлены механизмы обхода средств защиты информации, что свидетельствует о фокусе на устойчивости вредоносного ПО в системе.
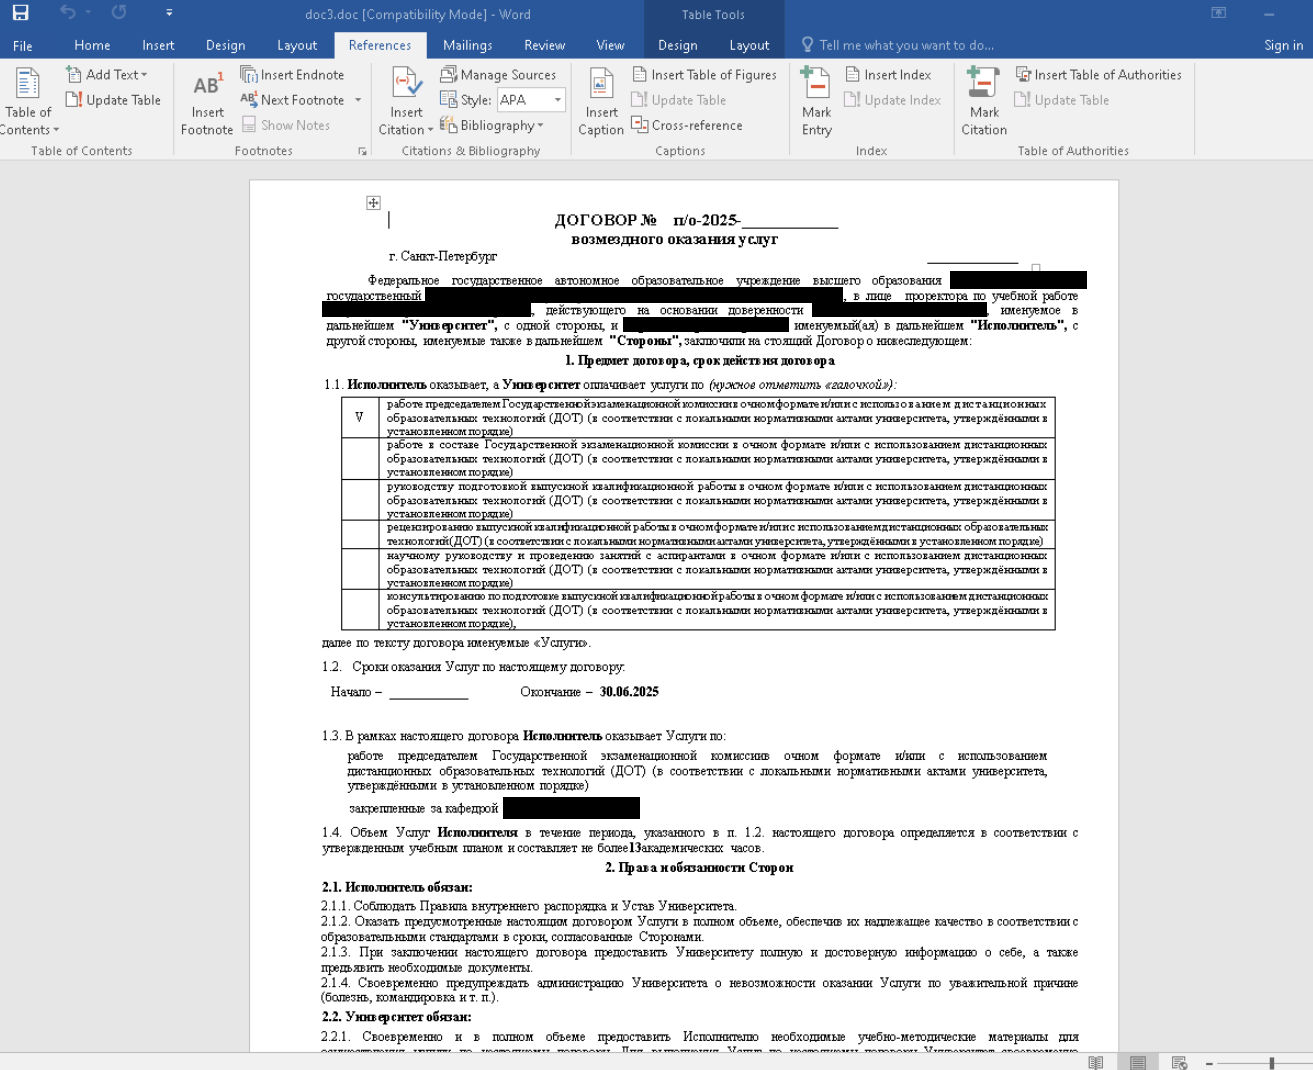
Механика атаки выглядит следующим образом. Жертва получает электронное письмо с вложенным исполняемым файлом, который маскируется под коммерческое предложение, договор или иной деловой документ. Названия файлов выглядят правдоподобно, например: «Контракт на оказание услуг по Договору № 5445-95. Исх. № 125.com». При этом злоумышленники даже не скрывают расширение .exe, что говорит о расчёте на невнимательность или низкую техническую грамотность пользователя, который может принять файл за текстовый документ. Вложение представляет собой инсталлятор, созданный с помощью утилиты Smart Install Maker. После запуска он извлекает в временную директорию два архива формата .cab, которые затем распаковываются.
Среди извлечённых файлов ключевую роль играет документ-приманка, который открывается для отвлечения внимания пользователя, и набор скриптов. Центральным элементом является скрипт find.cmd, претерпевший наибольшие изменения. В новой версии он реализует парсинг списка адресов командных серверов из отдельного файла url.txt, динамически создавая переменные для каждого адреса. Это повышает гибкость инфраструктуры злоумышленников. С этих серверов загружаются архивы, замаскированные под изображения (.jpg), и кастомная версия архиватора WinRAR. После распаковки с использованием вшитого пароля в систему попадает основной инструментарий: утилита для удалённого доступа AnyDesk, инструменты для извлечения сохранённых паролей из браузеров и почтовых клиентов, утилита для скрытия окон процессов, а также специальная программа для отключения защитных механизмов Windows Defender.
Последовательность действий после заражения отработана до автоматизма. Сначала скрипт скрывает окна запускаемых процессов. Затем принимает меры по нейтрализации встроенных средств защиты: останавливает связанные сервисы и отключает профили брандмауэра. После этого в систему устанавливается и регистрируется как сервис клиент AnyDesk, что обеспечивает злоумышленникам точку постоянного доступа. Следующий скрипт настраивает этот клиент, устанавливая заданный пароль. Финальный этап включает в себя сбор учётных данных, их эксфильтрацию по электронной почте с помощью утилиты blat.exe, окончательное отключение антивируса, очистку следов и открытие на хосте определённого сетевого порта для возможного альтернативного доступа.
Жертвами новой волны атак стал широкий спектр российских организаций, включая государственные учреждения, а также компании из сфер строительства и промышленного производства. Это подтверждает нецелевой, массовый характер кампании.
Атрибуция активности группе Librarian Likho основана на совокупности технических и операционных совпадений с её предыдущими кампаниями. К ним относятся неизменный вектор первоначального доступа через фишинг, сохранение прежних путей к файлам на командных серверах, схожая трёхэтапная архитектура из последовательно запускаемых скриптов и использование идентичных инструментов, вплоть до совпадения контрольных сумм файлов. При этом эволюция скриптов, в частности динамическая подмена адресов C2, показывает, что группа адаптируется и совершенствует свой инструментарий.
Основные выводы для специалистов по информационной безопасности очевидны. Группа Librarian Likho остаётся активной угрозой для российского бизнеса. Её атаки стали более массовыми и автоматизированными, что увеличивает потенциальный охват. Цели - получение удалённого доступа и хищение учётных данных - остаются прежними. Для защиты организациям необходимо ужесточить политики фильтрации входящей почты, блокировать запуск исполняемых файлов из временных директорий и писем, регулярно обучать сотрудников основам кибергигиены, а также внедрять решения класса EDR для обнаружения аномальной активности, такой как отключение защитных служб и установка неподписанного ПО для удалённого доступа. Особое внимание стоит уделить мониторингу сетевой активности, связанной с использованием легитимных инструментов для удалённого администрирования в нестандартных сценариях.
Индикаторы компрометации