Компания Arctic Wolf обнаружила сложную цепочку поставки вредоносного программного обеспечения, где злоумышленники использовали инфраструктуру GitHub и рекламные объявления Google для распространения модифицированного установщика GitHub Desktop. Новая техника атаки, получившая название GPUGate, включает уникальный механизм дешифровки с использованием графического процессора, что позволяет избежать анализа в песочницах.
Описание
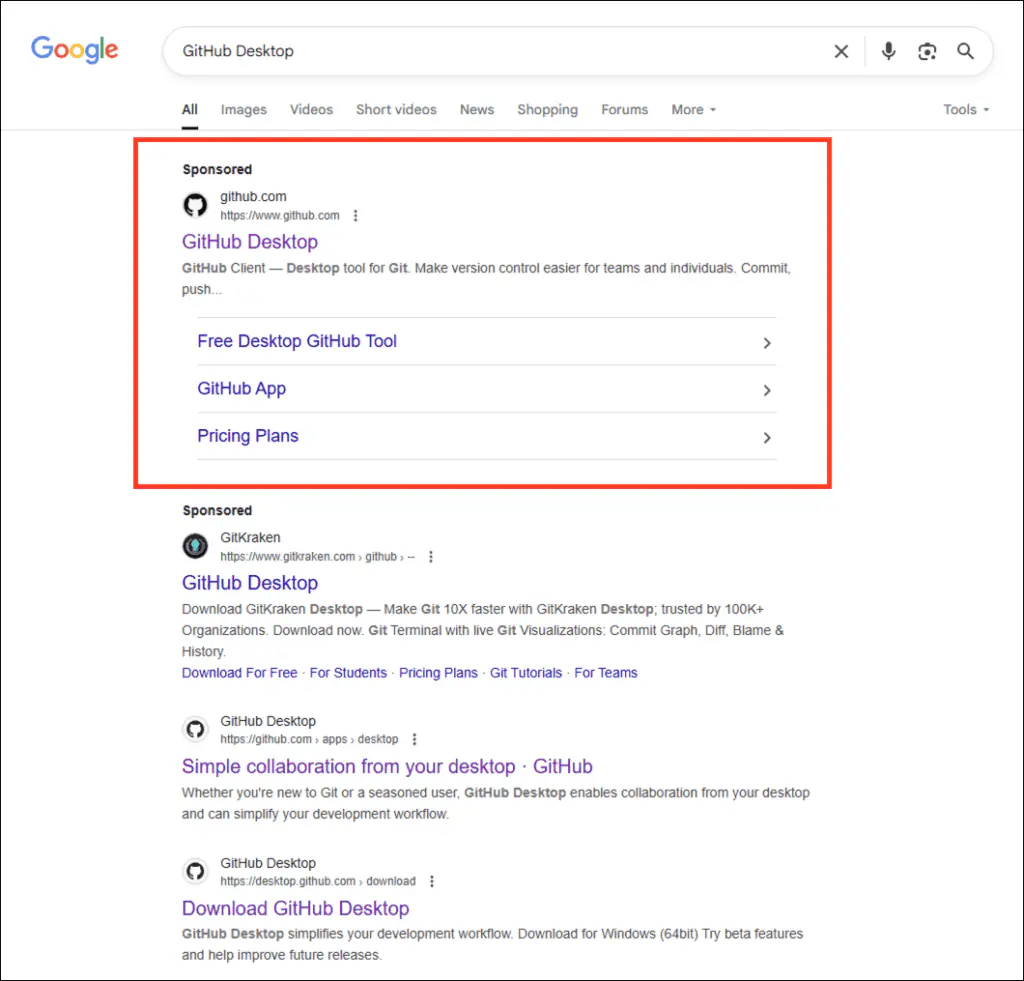
19 августа 2025 года Центр оперативной безопасности Arctic Wolf выявил и нейтрализовал эту кампанию. Злоумышленники создали репозиторий на GitHub и разместили платные объявления в Google Ads, перенаправляющие пользователей на поддельный домен. Ссылка в рекламе содержала хэш конкретного коммита, что создавало иллюзию официального источника загрузки и обходило привычную проверку пользователями.
Доставленный вредоносный файл представляет собой MSI-установщик объемом 128 МБ, который имитирует легитимный GitHub Desktop, но содержит более 100 фиктивных исполняемых файлов для увеличения размера и уклонения от анализа в песочницах. Ключевой особенностью является использование графического процессора для дешифровки полезной нагрузки: если система не имеет реального GPU с именем устройства длиной не менее 10 символов, вредоносная программа остаётся зашифрованной и не активируется.
Этот механизм нацелен на обход анализа в виртуальных средах и песочницах, которые обычно не имеют полноценных GPU-драйверов. Таким образом, атака эффективно фильтрует исследовательские среды, нацеливаясь только на реальные пользовательские системы, часто принадлежащие разработчикам, геймерам или специалистам по криптовалютам.
Кампания преимущественно нацелена на IT-специалистов в Западной Европе, что подчёркивает её избирательный характер. Целью атаки является получение доступа к учётным данным, кража информации и развёртывание программ-вымогателей. Исполняемый файл, после запуска, получает права администратора, что позволяет обеспечить устойчивость и перемещение по сети.
Анализ скриптов на PowerShell выявил комментарии на русском языке, что указывает на происхождение угрозы. Код включает функции, характерные для известных семейств программ-вымогателей, а также использует технику DLL-подгрузки для скрытного выполнения.
Инфраструктура злоумышленников остаётся активной, а регистрация доменов и даты компиляции указывают на продолжительный цикл разработки. Учитывая сложность и изощрённость атаки, можно ожидать, что подобные методы будут адаптированны другими киберпреступными группами.
Этот случай демонстрирует, как злоумышленники сочетают социальную инженерию и технические инновации для обхода традиционных средств защиты. Организациям рекомендуется усилить проверку источников загрузки, обучать сотрудников распознаванию фишинговых атак и использовать многоуровневые системы безопасности для противодействия подобным угрозам.
Индикаторы компрометации