

Группа киберразведки Arctic Wolf Labs обнаружила новую кампанию кибершпионажа, проводимую APT-группой Dropping Elephant (также известной как Patchwork или Quilted Tiger). На этот раз целью стали турецкие оборонные предприятия, включая производителей высокоточных ракетных систем и беспилотников. Атака сочетает в себе фишинг, использование легитимного ПО для скрытого заражения и сложные методы обхода систем защиты.
Описание
Атакующие рассылают вредоносные LNK-файлы, маскирующиеся под приглашения на конференцию по беспилотным системам. После запуска файла запускается цепочка из пяти этапов, включающая PowerShell-скрипты, загрузку вредоносных компонентов и использование DLL side-loading через популярный медиаплеер VLC. Это позволяет злоумышленникам скрытно внедрять вредоносный код в память легитимных процессов.
Эволюция методов Dropping Elephant
Ранее группа использовала 64-битные DLL-библиотеки, но теперь перешла на 32-битные исполняемые файлы (PE), что упрощает их внедрение в различные системы. Кроме того, злоумышленники минимизировали зависимости от внешних библиотек, что усложняет обнаружение вредоносного кода.
Социальная инженерия и целевой фишинг
Атака начинается с рассылки LNK-файлов, стилизованных под приглашения на конференцию Unmanned Vehicle Systems Conference 2025 in Istanbul. Файл содержит PowerShell-скрипт, который загружает PDF-приманку для отвлечения внимания жертвы, а также вредоносные компоненты, включая поддельную версию VLC Player.
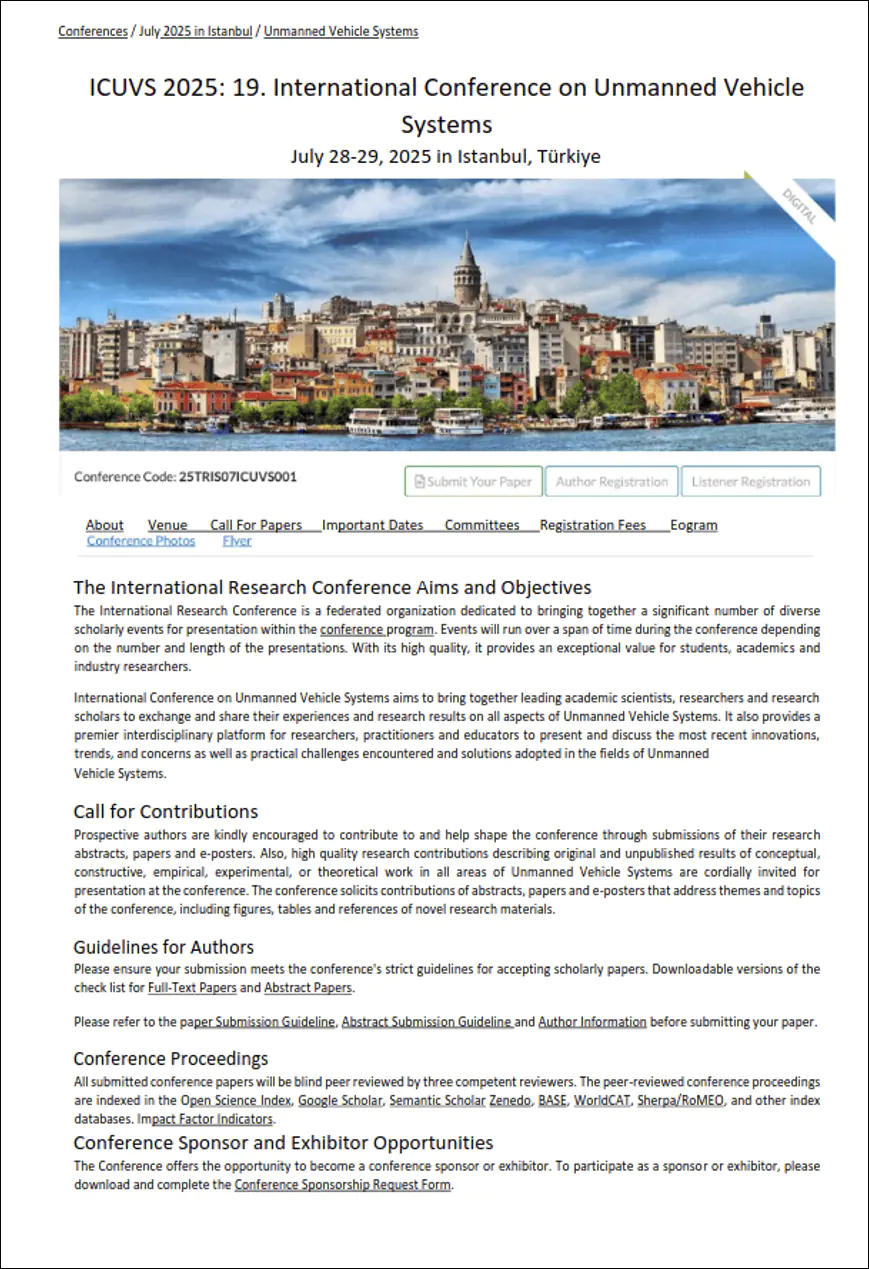
Использование легитимного ПО (такого как VLC и Microsoft Task Scheduler) позволяет злоумышленникам обходить сигнатуры антивирусов. После заражения вредоносный код выполняет сбор данных о системе, делает скриншоты экрана и отправляет их на сервер управления (C2).
Командная инфраструктура и геополитический контекст
Серверы управления (C2) размещены на доменах expouav[.]org и roseserve[.]org, которые имитируют легитимные турецкие ресурсы. Интересно, что часть инфраструктуры зарегистрирована через иранского хостинг-провайдера Avanetco, что может указывать на попытку скрыть реальное происхождение атаки.
Выбор цели - турецких оборонных предприятий - не случаен. Турция является крупнейшим экспортером беспилотников (65% мирового рынка) и активно развивает гиперзвуковые ракеты. Кроме того, страна укрепляет военное сотрудничество с Пакистаном, что особенно актуально на фоне обострения индийско-пакистанских отношений. Это позволяет предположить, что атаки могут быть связаны с геополитической разведкой.
Заключение
Кампания Dropping Elephant демонстрирует высокий уровень подготовки и адаптации к методам защиты. Переход на x86-архитектуру, использование легитимных инструментов и точный выбор целей указывают на профессиональный подход. Учитывая геополитический контекст, атаки на турецкие оборонные предприятия, вероятно, будут продолжаться, а методы злоумышленников - эволюционировать. Организациям в сфере обороны и высоких технологий необходимо усилить киберзащиту, уделяя особое внимание обучению сотрудников и мониторингу подозрительной активности.
Мир кибершпионажа становится все более изощренным, и только комплексный подход к безопасности позволит минимизировать риски утечки критически важных данных.
