Совместное расследование SentinelLABS и Beazley Security выявило масштабную кампанию с использованием Python-стеалера PXA, интегрированного в Telegram-ориентированную преступную экосистему. С конца 2024 года вьетнамские хакерские группировки совершенствовали методы доставки вредоносного ПО, применяя технику side-loading через легитимные приложения, такие как подписанный Haihaisoft PDF Reader и Microsoft Word 2013. Злоумышленники внедряют сложные механизмы обхода анализа: маскируют DLL-библиотеки, используют архивные файлы с двойными расширениями и создают "приманки" - безвредные документы, отвлекающие внимание жертв и аналитиков.
Описание
Зафиксировано более 4000 уникальных IP-адресов жертв из 62 стран, включая Южную Корею, США, Нидерланды, Венгрию и Австрию. Украденные данные включают 200 000 паролей, миллионы браузерных куков, сотни записей кредитных карт и ключи от криптокошельков. Информация автоматически передается в Telegram через ботов, интегрированных с инфраструктурой Cloudflare Workers. Экосистема функционирует как подписочная модель: данные сортируются по каналам "New Logs", "Reset" и "Notifications", после чего продаются на платформах вроде Sherlock.
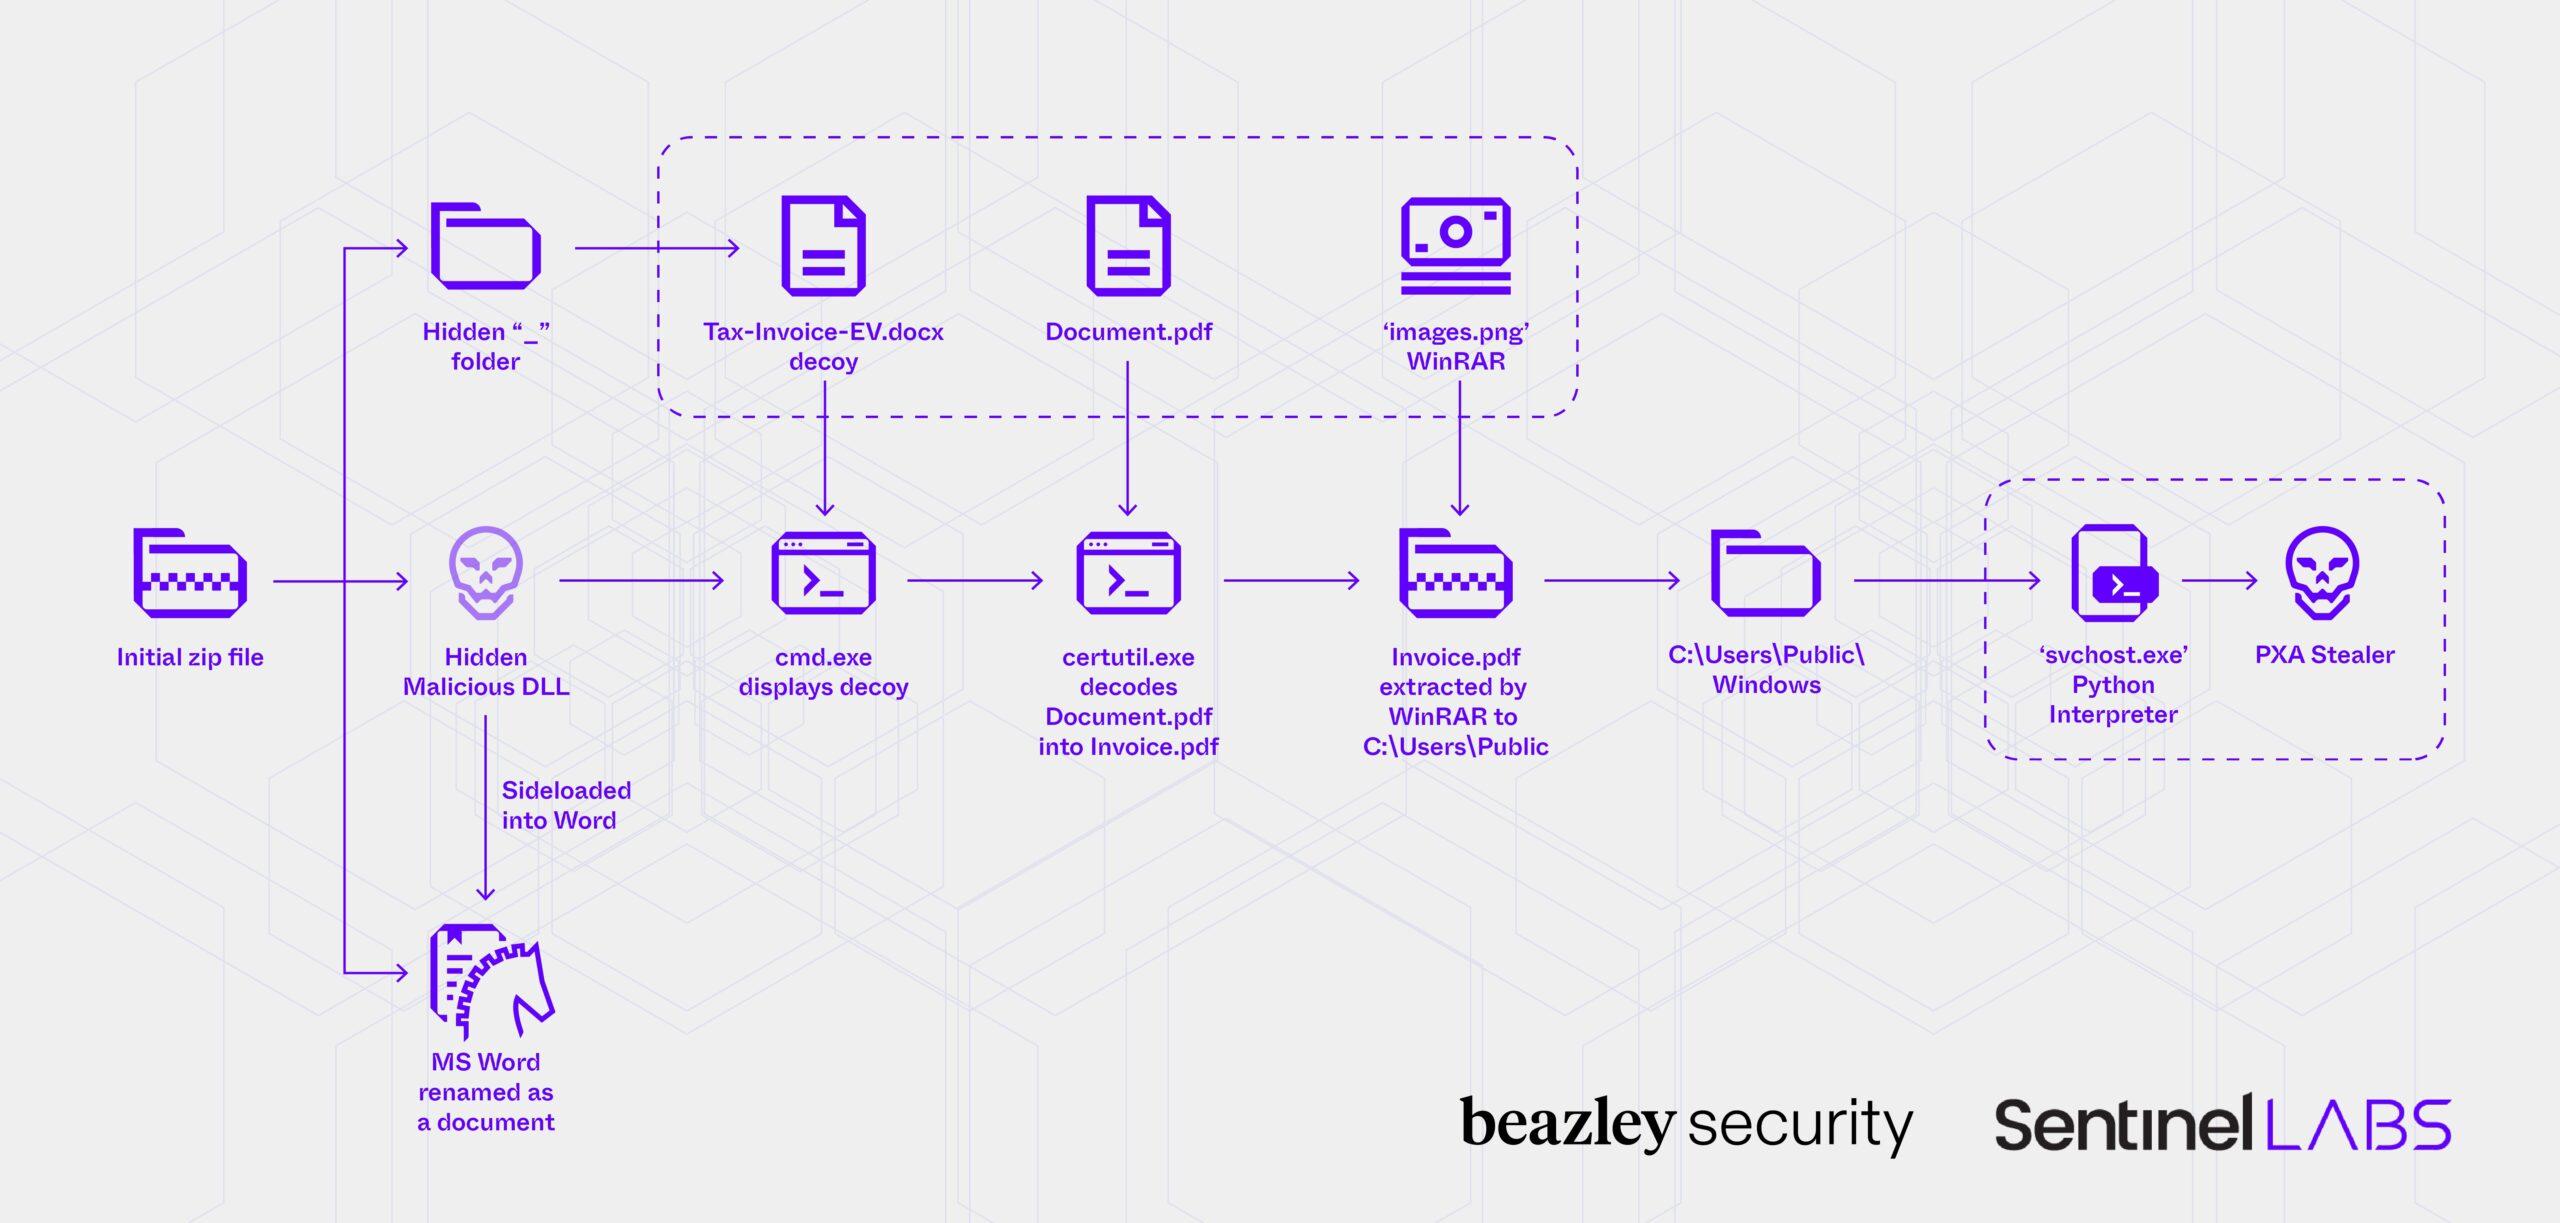
Эволюция PXA Stealer демонстрирует рост технической изощренности. В июле 2025 года атаки усложнились: Microsoft Word 2013 маскировался под документ "Tax-Invoice-EV.docx", а вредоносный код запускался через цепочку команд, включающую certutil и переименованный WinRAR. Стеалер внедряет DLL в процессы браузеров (Chrome, Edge, CocCoc) для обхода шифрования, собирает данные из 50+ приложений - включая криптовалютные кошельки (Atomic, Exodus), VPN-клиенты и мессенджеры (Discord, Telegram). Поддерживается кража информации с финансовых платформ: Binance, Coinbase, PayPal.
Ключевой элемент - Telegram-боты вида _NEW_VER_BOT (например, MRB_NEW_VER_BOT), использующие токен 7414494371:AAHsrQDkPrEVyz9z0RoiRS5fJKI-ihKJpzQ. Данные упаковываются в ZIP-архивы с именем вида [Код_страны_IP]_Имя_устройства.zip и отправляются через Cloudflare Worker lp2tpju9yrz2fklj.lone-none-1807.workers[.]dev. Каждый архив содержит метаданные: количество куков (CK), паролей (PW), данных автозаполнения (AF) и т.д.
Анализ артефактов указывает на вьетнамский след: в коде встречаются строки типа "đức anh" ("брат"), а Telegram-профили содержат флаг Вьетнама. Злоумышленники активно используют Pastebin-аналоги (paste[.]rs, 0x0[.]st) для хранения обфусцированного Python-кода. Несмотря на блокировку Cloudflare Worker, инфраструктура адаптируется: в апреле 2025 года применялись иные ChatID и пути доставки.
Проблема усугубляется легализацией инструментов: Telegram API позволяет автоматизировать эксфильтрацию, а сервисы вроде probiv[.]gg перенаправляют покупателей в Sherlock-боты, где данные структурированы для поиска. Это снижает порог входа для киберпреступников, превращая кражу информации в потоковый сервис. Тенденция подтверждается статистикой: BotID "Adonis" целенаправленно атакует жертв в Израиле и Тайване, а "James" фокусируется на Южной Корее.
Специалисты отмечают, что PXA Stealer - часть глобальной тенденции, где LummaC2, Redline и Vidar создают взаимодополняющие потоки данных для рынков типа Daisy Cloud. Использование легитимных сервисов (Dropbox, Telegram, Cloudflare) осложняет обнаружение: трафик маскируется под фоновую активность, а многоэтапная цепочка выполнения вызывает таймауты в песочницах. Рекомендации по смягчению рисков не раскрываются, однако эксперты подчеркивают: классические сигнатурные методы бессильны против атак, где вредоносная нагрузка "растворяется" в доверенных процессах.
Заключение SentinelLABS и Beazley Security акцентирует операционную зрелость группировки. Их тактика - симбиоз социальной инженерии (документы с фальшивыми уведомлениями об авторских правах), технических уловок (имитация папки C:\Windows в Public) и бизнес-модели SaaS - отражает профессионализацию киберпреступного ландшафта. В таких условиях ключевым элементом защиты становится мониторинг аномалий в работе легальных платформ, особенно при нестандартном использовании certutil или запуске Python из временных каталогов.
Индикаторы компрометации