Группа хакеров, связанная с APT MuddyWater, проводит целенаправленную фишинговую кампанию против финансовых директоров и руководителей высшего звена по всему миру. Атака включает многоэтапную доставку вредоносных нагрузок, злоупотребление легитимными инструментами удаленного доступа и создание скрытых механизмов persistence на компрометированных системах. Эксперты отмечают эволюцию методов и инфраструктуры злоумышленников, что усложняет обнаружение и противодействие.
Описание
Кампания начинается с целевых писем, маскирующихся под сообщения от рекрутеров Rothschild & Co. В письмах содержится ссылка на фишинговую страницу, размещенную на платформе Firebase, где жертве предлагается решить математическую задачу CAPTCHA для подтверждения "человеческой активности". Этот прием повышает доверие и отсекает автоматические системы анализа.
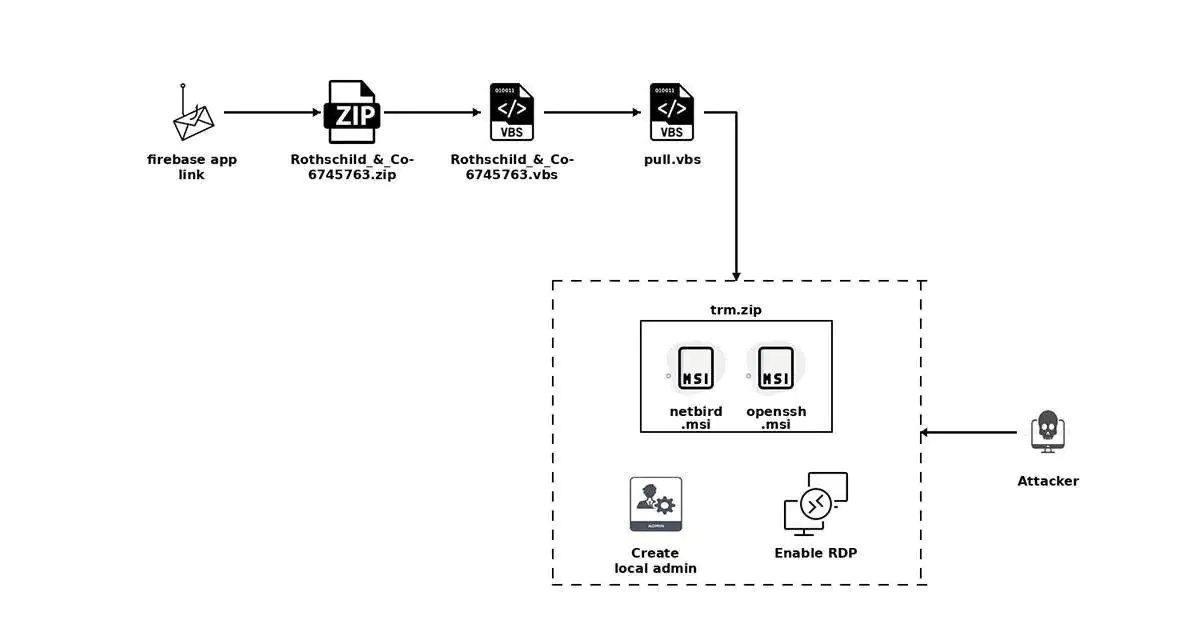
После успешного прохождения CAPTCHA пользователь перенаправляется на вторую стадию атаки, где ему предлагается загрузить ZIP-архив, замаскированный под документ PDF. Внутри архива находится VBS-скрипт, который при запуске инициирует многоэтапный процесс загрузки и выполнения вредоносных компонентов. Скрипт загружает дополнительные нагрузки с управляемых злоумышленниками серверов, используя для этого IP-адреса 192.3.95.152 и 198.46.178.135, что свидетельствует о смене инфраструктуры.
Основная цель атаки - установка легитимных инструментов удаленного доступа NetBird и OpenSSH, которые затем используются для создания скрытых учетных записей администратора, включения RDP и настройки автоматического запуска служб. Это позволяет злоумышленникам сохранять постоянный контроль над системами без обнаружения.
Аналитики обнаружили перекрытия в тактиках, техниках и процедурах (TTP) с ранее задокументированными активностями APT MuddyWater, включая использование одинаковых учетных данных, ключей настройки NetBird и сходных схем доставки нагрузок. Кроме того, инфраструктура атаки, включая домены Firebase и IP-адреса, ранее связывалась с этой группировкой.
Были идентифицированы дополнительные фишинговые домены, такие как googl-165a0[.]web[.]app и cloud-233f9[.]firebaseapp[.]com, использующие идентичные математические CAPTCHA и механизмы шифрования для перенаправления жертв. Это указывает на использование единого набора инструментов и адаптацию кампании под разные цели.
Индикаторы компрометации