Специалисты Bitdefender Labs выявили новую группу киберпреступников целенаправленно атакующую государственные и энергетические объекты в зонах геополитической напряженности. Группа, получившая название Curly COMrades, с середины 2024 года ведет кампании против судебных и правительственных учреждений Грузии, а также энергокомпаний Молдовы. Основная цель злоумышленников - длительный несанкционированный доступ к сетям жертв и кража учетных данных для сбора конфиденциальных данных.
Описание
Тактика и инструменты
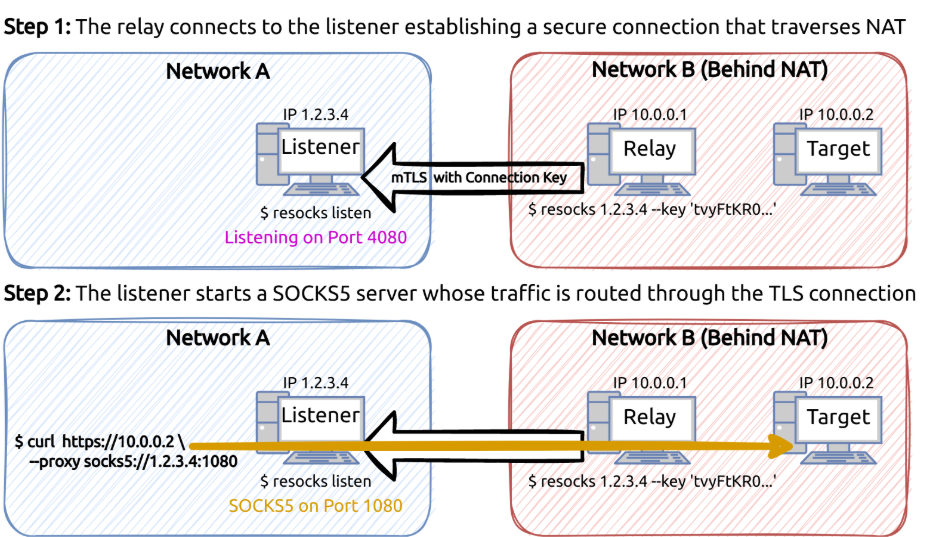
Curly COMrades используют многоуровневые методы проникновения и скрытности. Для доступа во внутренние сети активно применяются прокси-инструменты Resocks, SSH и Stunnel, создающие множественные точки входа. Атаки начинаются с ручного развертывания Resocks-клиентов, маскирующихся под легитимные процессы через поддельные пути вроде c:\programdata\vmware\vmware tools\vmtools.exe. Для удаленного выполнения команд используется утилита Atexec из набора Impacket.
Особую опасность представляет новый бэкдор MucorAgent, внедряемый через изощренную технику подмены CLSID-идентификаторов. Злоумышленники перехватывают обработчик, связанный с запланированной задачей ".NET Framework NGEN v4.0.30319 Critical". Хотя задача по умолчанию отключена, ОС периодически активирует ее при простое системы или развертывании приложений. Это позволяет MucorAgent запускаться с правами SYSTEM, оставаясь незамеченным. Бэкдор выполняет зашифрованные скрипты PowerShell, маскирует вывод под PNG-файлы и передает данные через curl.exe на контролируемые серверы, такие как 45.43.91[.]10.
Кража данных и скрытность
Группа демонстрирует системный подход к компрометации учетных записей. Регулярно фиксируются попытки извлечения базы NTDS с контроллеров домена для получения хэшей паролей и дампов памяти LSASS с целью перехвата паролей в открытом виде. Используются как известные инструменты (Mimikatz, comsvcs.dll), так и кастомизированные утилиты вроде TrickDump с AES-шифрованием. Данные предварительно складируются в C:\Users\Public\Documents, архивируются через RAR с паролем и вручную выгружаются на скомпрометированные сайты, такие как WordPress-ресурсы в домене .ge.
Важной тактикой стало использование легитимных скомпрометированных сайтов в качестве ретрансляторов трафика. Это позволяет смешивать вредоносную активность с обычным сетевым потоком, обходя защитные системы, доверяющие известным доменам. В одном случае проксирование осуществлялось через взломанный Redmine-сервер в Украине.
Уникальность и наименование
Bitdefender подчеркивает отсутствие достаточных оснований для привязки Curly COMrades к известным APT-группам. Незначительные совпадения, например, применение rar.exe для архивации, характерны для многих злоумышленников. Название отражает две ключевые особенности: активное использование curl.exe для передачи данных и манипуляции COM-объектами.
Эксперты намеренно выбрали негламурное имя, противопоставляя его тенденции давать хакерским группам "мифологические" или "крутые" обозначения. "Они не 'Fancy bears' или 'Wizard spiders' - это просто злоумышленники, наносящие вред" - отмечают в Bitdefender, призывая сообщество пересмотреть подходы к именованию угроз.
Долгосрочная стратегия
Curly COMrades отличает исключительная настойчивость. При блокировке SOCKS-туннелей они оперативно развертывали альтернативы, например, SOCKS5-сервер на порту 55333. В арсенале обнаружен даже легальный инструмент удаленного управления Remote Utilities (RuRat), установленный через службу RemUtSvc. Для сбора данных применялись скрипты, автоматизирующие сканирование Active Directory через PowerShell-команды типа get-aduser -Filter * -Server.
По данным Bitdefender, группа избегает эксплуатации "нулевых дней", предпочитая жить за счет системы (LOLBins). Их операции характеризуются методологичностью: от разведки (netstat, arp -a) до многоэтапного вывода данных с паузами для минимизации шума. Это указывает на высокий уровень адаптивности и терпеливого сохранения позиций в целевых сетях.
Заключение
Curly COMrades представляют собой технически подготовленную группу с развитой инфраструктурой. Их комбинация публичных инструментов, кастомных разработок вроде MucorAgent и эксплуатации доверенных веб-ресурсов создает сложности для обнаружения. Геополитическая направленность атак подчеркивает необходимость усиления киберзащиты критических объектов в регионах, вовлеченных в международные конфликты. Bitdefender рекомендует организациям мониторить аномальную активность curl.exe и неожиданные задачи NGEN, а также проверять конфигурации COM-объектов.
Индикаторы компрометации