

Группа Threat Detection and Response (TDR) компании Sekoiao обнаружила ранее не документированные методы работы хакерской группы APT28 (также известной как Fancy Bear, Forest Blizzard и др.), связанные с внедрением вредоносного кода в изображения формата PNG. Кампания направлена против украинских военных структур и использует усовершенствованные методы обфускации и легитимные облачные сервисы для скрытной передачи данных.
Описание
В начале 2025 года партнеры Sekoia.io предоставили два ранее неизвестных образца вредоносного программного обеспечения, атрибутированных APT28. Последующий анализ показал их полное соответствие образцам, описанным CERT-UA в отчете от 21 июня 2025 года, посвященном использованию фреймворков BeardShell и Covenant. Совместное исследование позволило выявить дополнительные документы Microsoft Office и методы работы, которые ранее не были публично задокументированы.
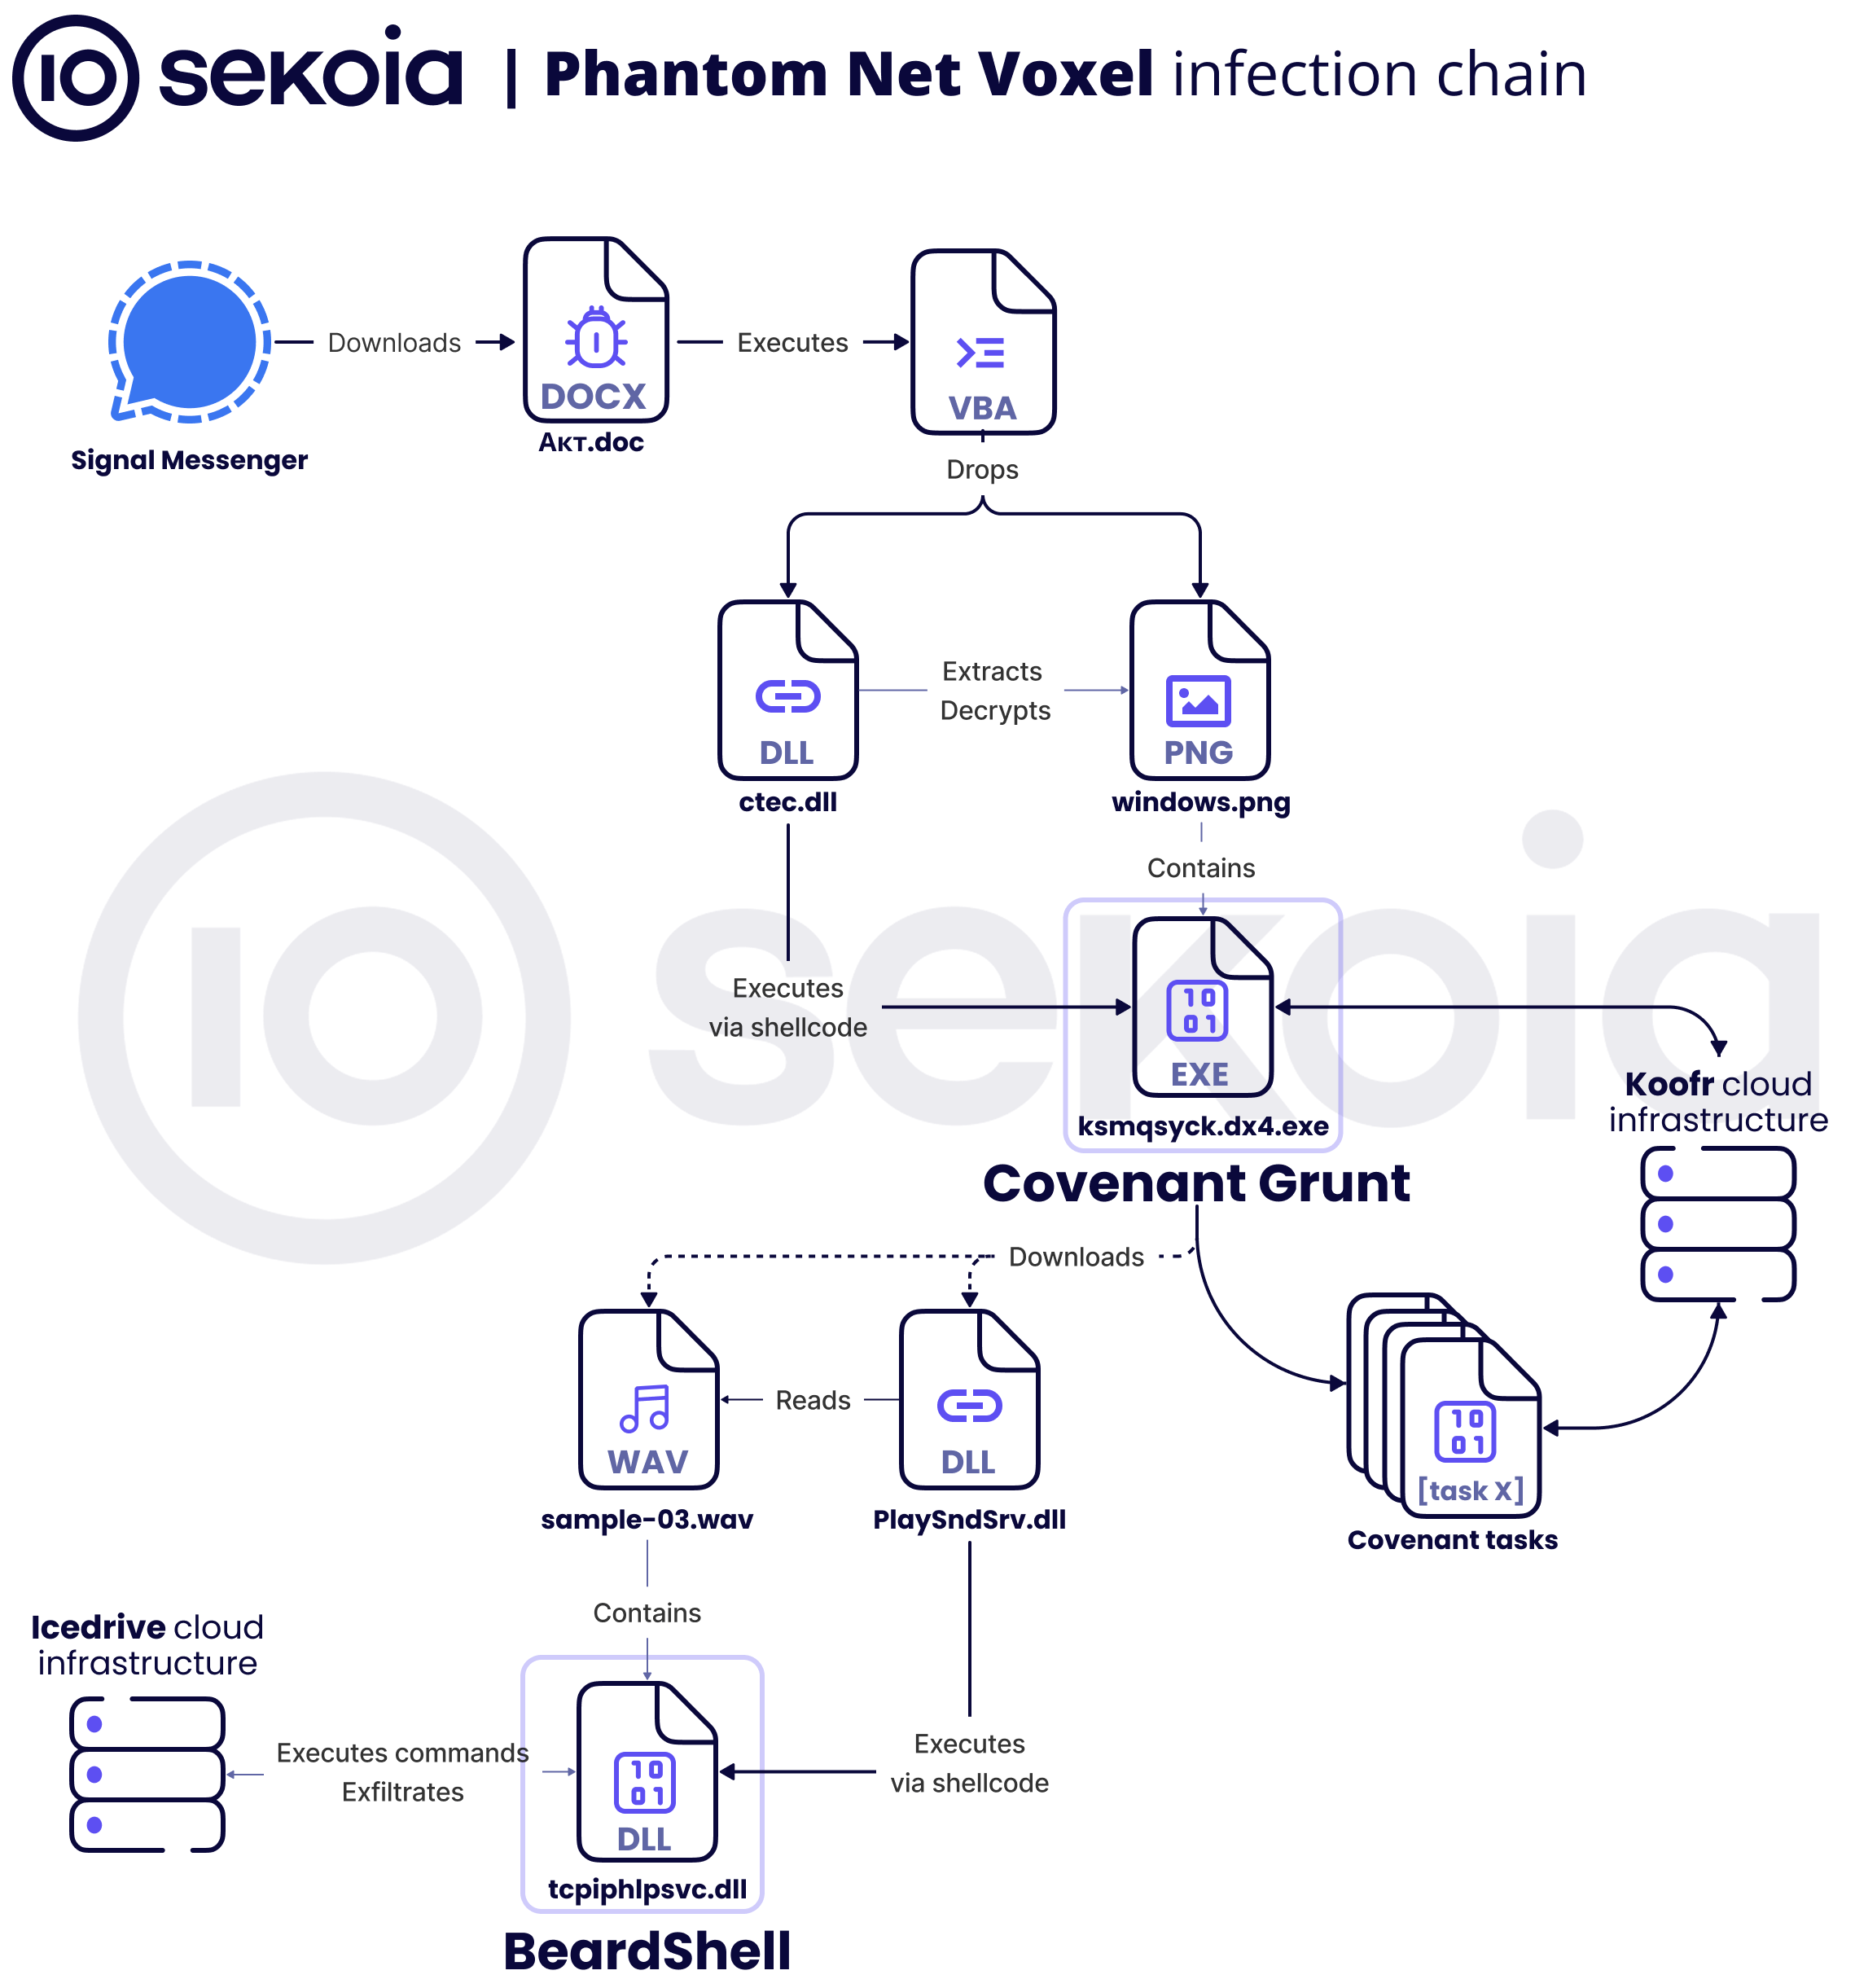
Целевыми объектами атаки стали украинские военные административные структуры. Злоумышленники использовали фишинговые документы, имитирующие служебные характеристики, акты передачи оборудования и другие документы, характерные для workflow воинских частей. Документы распространялись через приватные чаты Signal под видом сообщений от коллег или руководства, что создавало искусственное ощущение срочности и повышало вероятность успеха атаки.
Основным нововведением в данной кампании стало использование стеганографии для сокрытия вредоносной нагрузки в PNG-файлах (в частности, windows.png и koala.png). С помощью макросов в документах Word злоумышленники реализовали механизм подмены COM-объектов, что позволяло загружать вредоносную DLL-библиотеку prnfldr.dll. Данная библиотека, в свою очередь, расшифровывала и исполняла шеллкод, скрытый в наименее значимых битах пикселей изображения.
Загрузчик инициировал среду CLR для выполнения .NET-сборки, идентифицированной как HTTP Grunt Stager из фреймворка Covenant. Этот компонент использовал API облачного хранилища Koofr для организации командного канала. Аналитикам удалось получить доступ к учетным записям Koofr, связанным с кампанией, и изучить более 115 файлов, используемых для обмена данными между злоумышленниками и зараженными системами.
На последующих этапах атаки применялся бэкдор BeardShell, написанный на C++ и использующий облачный сервис icedrive в качестве канала управления. Он выполнял команды PowerShell, собирал системную информацию и обеспечивал долгосрочный доступ к системе. Дополнительно в рамках кампании был обнаружен шпионский модуль SlimAgent, ответственный за кейлоггинг и съём скриншотов.
По мнению аналитиков Sekoia.io, данная кампания демонстрирует рост технической оснащенности APT28 и её способность адаптировать открытые инструменты (такие как Covenant) в сочетании с легитимными облачными сервисами. Это позволяет группе оставаться незамеченной и эффективно обходить традиционные средства защиты.
Кампания остается активной, а её методы продолжают развиваться. В августе 2025 года наблюдалось использование аналогичной цепочки заражения через документы Excel в публичном облачном сервисе Filen.

