
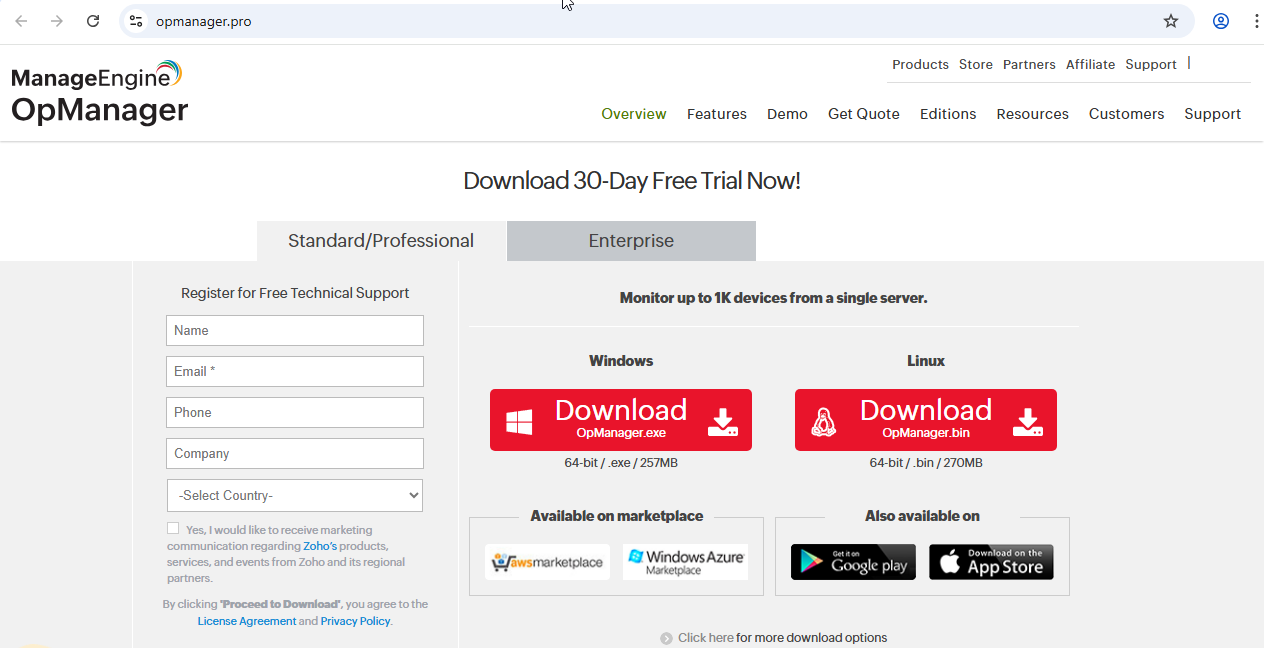
Киберпреступники возродили опасную тактику SEO-отравления для распространения вредоносного ПО Bumblebee, что привело к серии разрушительных атак вымогателем Akira в июле 2025 года. Как сообщают эксперты по цифровой криминалистике, злоумышленники создали поддельные сайты, маскирующиеся под популярные IT-инструменты, которые занимали высокие позиции в поисковой выдаче Bing. Жертвы, искавшие легальное ПО вроде "ManageEngine OpManager", попадали на домен opmanager[.]pro, где загружали троянизированный установщик ManageEngine-OpManager.msi.
Описание
От установки к тотальному шифрованию
После запуска файла происходила параллельная установка: легального программного обеспечения и Bumblebee через компонент msimg32.dll, загружаемый через consent.exe. Этот начальный этап обеспечивал злоумышленникам доступ к корпоративным сетям. В одном подтвержденном случае уже через пять часов после заражения Bumblebee развернул фреймворк AdaptixC2 (AdgNsy.exe), установивший канал управления с сервером 172.96.137[.]160:443.
Особую опасность кампании придавал факт целевого подбора ПО: поскольку жертвы искали инструменты для системного администрирования, под удар автоматически попадали учетные записи с привилегиями домена Active Directory. Это позволяло злоумышленникам беспрепятственно двигаться по сети. В исследованном инциденте атакующие создали две новые учетные записи (backup_DA и backup_EA), добавили вторую в группу "Enterprise Administrators" и через RDP подключились к контроллеру домена.
Эскалация привилегий и двойной удар
Используя утилиту wbadmin.exe, злоумышленники скопировали критичные системные файлы NTDS.dit, SYSTEM и SECURITY, содержащие хэши паролей. Для сохранения доступа они установили инструмент удаленного управления RustDesk на несколько узлов, а для маскировки трафика настроили SSH-туннель на сервер 193.242.184[.]150. Последующая разведка включала сканирование сети через модифицированный SoftPerfect Network Scanner (n.exe) и извлечение учетных данных из базы данных Veeam Backup с помощью команды psql.exe.
| 1 | wbadmin.exe start backup -backuptarget:\\127.0.0.1\C$\ProgramData\ -include":C:\windows\NTDS\ntds.dit,C:\windows\system32\config\SYSTEM,C:\windows\system32\config\SECURITY" -quiet |
Перед шифрованием произошла массовая эксфильтрация данных: через установленный FileZilla клиент информация передавалась по SFTP на 185.174.100[.]203. Финальной стадией стал запуск вымогателя Akira (locker.exe) с параметрами для шифрования локальных дисков и сетевых ресурсов. Примечательно, что через 44 часа после первоначального доступа атакующие вернулись, подключились через RustDesk к контроллеру дочернего домена и повторили процедуру шифрования, удвоив ущерб.
Международный масштаб и рекомендации
Подтверждены аналогичные инциденты, расследовавшиеся группой Swisscom B2B CSIRT, где время от заражения до шифрования составило всего девять часов. Анализ домена opmanager[.]pro выявил два связанных сайта, распространявших троянизированные версии Axis Camera Tools и Angry IP Scanner.
Эксперты подчеркивают необходимость усиления мониторинга специфических активностей. Ключевые индикаторы включают установку MSI-пакетов из каталогов пользователей с последующим запуском consent.exe; создание доменных учетных записей с именами типа "backup_*"; использование wbadmin для копирования NTDS.dit; аномальные SSH-туннели на внешние IP; и установку FileZilla на серверах перед крупными исходящими соединениями. Особое внимание следует уделять последовательностям команд, выполняемым в сжатые сроки: systeminfo, nltest, whoami и net group за менее чем пять минут.
Профилактические меры
Для раннего обнаружения рекомендована корреляция событий: например, установка MSI с последующим выполнением команд разведки и перемещением в течение 24 часов. Важно отслеживать аномальное использование легитимных утилит, таких как rundll32.exe с comsvcs.dll для дампа LSASS, особенно при записи в каталог Windows\Temp с нестандартными расширениями. Также критичен анализ RDP-подключений с вновь созданных аккаунтов к контроллерам домена.
Данная кампания демонстрирует эволюцию угрозы Bumblebee, впервые задокументированной в 2021 году. Сочетание SEO-отравления, многоэтапной атаки и двойного шифрования делает ее особенно разрушительной для организаций, где администраторы используют публичные поисковые системы для загрузки служебного ПО.
Индикаторы компрометации


