Специалисты компании Netcraft обнаружили новую волну фишинговых атак, нацеленных на японские организации, в которых злоумышленники используют устаревший метод Basic Authentication для обмана пользователей. Исследование началось с обнаружения подозрительной ссылки, направленной против GMO Aozora Bank, одного из японских финансовых учреждений.
Описание
Basic Authentication - это устаревший метод передачи учетных данных в формате hxxps://имя_пользователя:пароль@домен[.]com. Хотя из-за связанных с ним рисков безопасности этот формат практически не используется, современные браузеры продолжают его поддерживать, что делает его эффективным инструментом визуального обмана. В фишинговых сценариях злоумышленники размещают доверенный домен в поле имени пользователя, после чего следует символ @ и фактический вредоносный домен. Такая структура призвана визуально ввести жертву в заблуждение - пользователь видит знакомый домен и предполагает, что ссылка безопасна. Однако браузер интерпретирует все, что находится до символа @, как учетные данные для аутентификации, а не как часть адреса назначения.
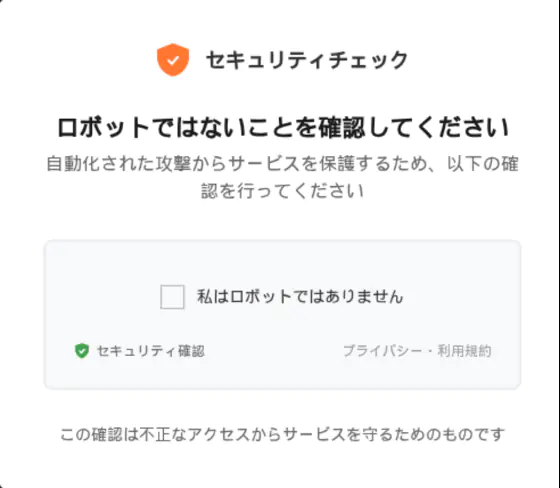
В случае с GMO Aozora Bank анализ выявил серию аналогично структурированных URL-адресов. Каждая ссылка содержала домен банка gmo-aozora[.]com в поле имени пользователя, за которым следовали закодированные строки, вероятно имитирующие сессионные токены, что усиливало иллюзию легитимности. Конечными точками были домены coylums[.]com, blitzfest[.]com и pavelrehurek[.]com, не связанные с банком. На этих доменах размещалась идентичная фишинговая страница с путем /sKgdiq, содержащая капчу на японском языке с текстом «Подтвердите, что вы не робот». Эта проверка, вероятно, добавляла странице видимость легитимности.
За последние 14 дней исследователи обнаружили как минимум 214 фишинговых URL-адресов, использующих технику Basic Authentication. Среди целей оказались такие крупные бренды, как Amazon, Google, Yahoo, LinkedIn, Facebook, Netflix, DHL, FedEx, Bank of America и SoftBank. Особенно тревожным является то, что 153 из 214 ссылок (примерно 71,5%) были нацелены именно на японских пользователей или организации. Это определялось по использованию доменов верхнего уровня .jp и других японоязычных ссылок. Примеры включали домены, связанные с amazon[.]jp, docomo[.]co[.]jp и woody[.]ocn[.]ne[.]jp.
Многие из этих фишинговых URL-адресов распространялись через электронные письма, маскирующиеся под срочные уведомления от учетных записей. В одном из примеров злоумышленники имитировали Netflix, чтобы побудить получателя перейти по обманчивой ссылBasic Authentication, где реальным назначением был домен themiran[.]net. Хотя нет явных технических указаний на то, почему эта кампания сосредоточена на японских организациях, возможно, некоторые почтовые клиенты, мессенджеры или мобильные браузеры, популярные в Японии, отображают URL-адреса таким образом, что эта техника становится особенно эффективной - например, обрезая длинные ссылки и показывая только начальную часть.
Это расследование подчеркивает, как киберпреступники продолжают использовать устаревшие методы, такие как форматирование URL-адресов Basic Authentication, для проведения современных фишинговых кампаний. Несмотря на свой возраст, эта тактика остается эффективной благодаря совместимости с современными браузерами и способности обходить поверхностную проверку.
Для снижения рисков таких атак организациям, особенно финансовым учреждениям, рекомендуется обучать сотрудников и клиентов обманчивой природе URL-адресов Basic Authentication. Командам безопасности следует внедрять правила проверки URL-адресов, которые помечают наличие встроенных учетных данных, и отслеживать подозрительное использование символа @ в ссылках. Политики усиления безопасности браузеров также могут помочь, предупреждая пользователей или блокируя переход по URL-адресам, содержащим данные для аутентификации. Постоянное обучение и технические меры остаются ключевыми элементами защиты от таких тактик, которые, несмотря на свою простоту, продолжают приносить злоумышленникам результаты.
Индикаторы компрометации