Специалисты компании Bitsight разработали метод обнаружения уязвимости CVE-2024-36401 в геопространственном сервисе GeoServer, который позволяет безопасно идентифицировать подверженные атакам системы в масштабах всего интернета.
Осенью 2025 года началась масштабная кампания цифрового шантажа, нацеленная на корпоративные системы Oracle. Группа злоумышленников, использующая бренд CL0P, воспользовалась уязвимостями в Oracle E-Business
Исследователи кибербезопасности выявили масштабную операционную инфраструктуру, использующую открытый фреймворк AdaptixC2 для командования и управления, с 102 активными серверами в разных странах.
Национальная команда реагирования на киберинциденты Украины CERT-UA предупредила о новой кампании целевых кибератак против сил обороны и органов местного самоуправления, которая проводится под видом борьбы
Специалисты подразделения Threat Response Unit (TRU) компании eSentire обнаружили новую вредоносную программу, написанную на языке Rust, которая использует легитимный сервис Discord в качестве канала управления.
Согласно данным исследований, неавторизованные подключения к известным майнинг-пулам часто свидетельствуют о скрытой активности вредоносного программного обеспечения.
Киберпреступники создали разветвленную инфраструктуру для систематического хищения криптовалюты через поддельные браузерные расширения, фишинговые мобильные приложения и фейковые торговые платформы.
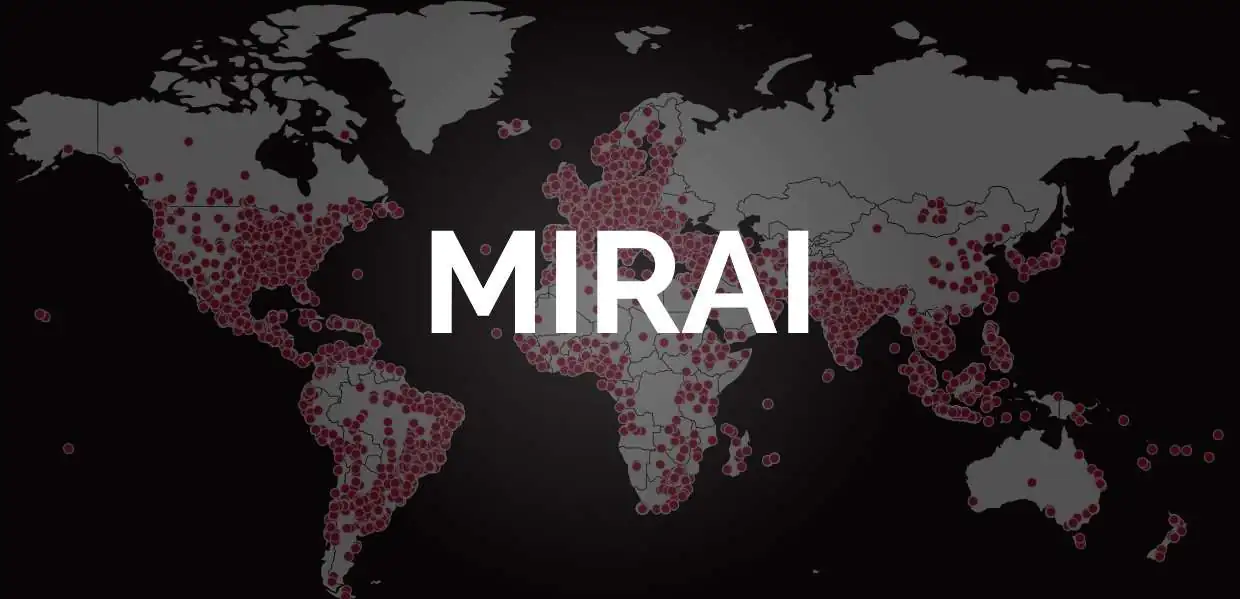
Ботнет Mirai Internet of Things (IoT), печально известный своими атаками на подключенные бытовые устройства, такие как камеры, системы сигнализации и персональные маршрутизаторы, продолжает развиваться
Исследователи кибербезопасности из Trend Micro и Zero Day Initiative (ZDI) обнаружили масштабную кампанию ботнета RondoDox, эксплуатирующую более 50 уязвимостей в продукции свыше 30 вендоров.
Новая кампания по хищению конфиденциальных данных использует усовершенствованную версию вредоносной программы Snake Keylogger, распространяемую через фишинговые письма, маскирующиеся под легитимные уведомления