Исследователи компании Wiz Research обнаружили новую версию масштабной кампании по криптомайнингу, получившую название Soco404. Атака отличается использованием поддельных страниц с ошибкой 404, куда злоумышленники встраивают вредоносные нагрузки. Эта кампания нацелена как на Linux, так и на Windows-системы, применяя платформо-специфичные методы заражения и скрытия активности.
Описание
Методология атаки
Атака начинается с эксплойтирования уязвимостей и неправильных конфигураций в облачных средах, включая уязвимые экземпляры PostgreSQL. Злоумышленники используют функцию "COPY ... FROM PROGRAM" для выполнения удаленного кода, что позволяет загружать и запускать вредоносные скрипты непосредственно на зараженной системе.
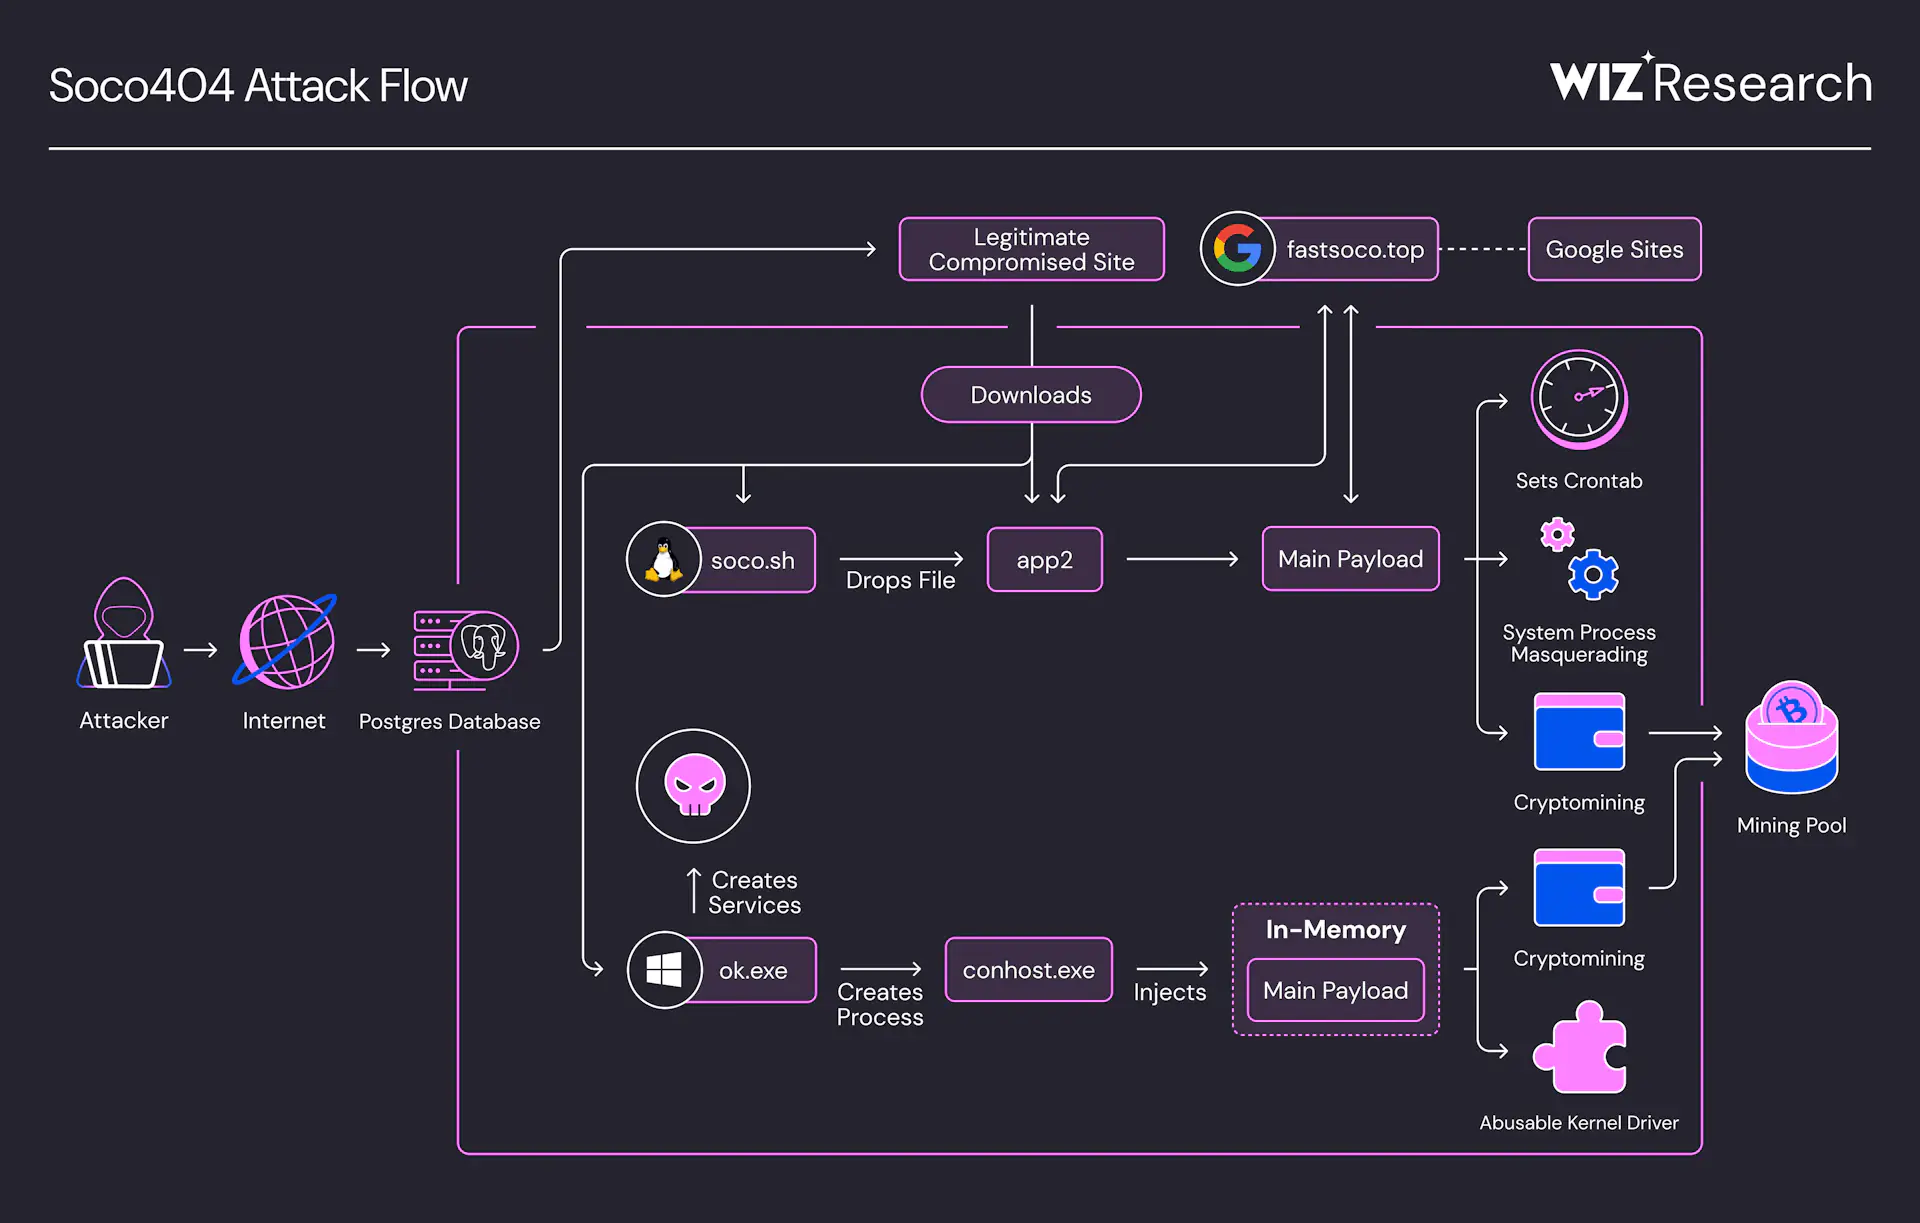
После получения доступа атакующие загружают скрипт "soco.sh", который развертывает основную нагрузку. Этот скрипт выполняет несколько действий: загружает вредоносный бинарный файл, удаляет конкурирующие майнеры, очищает логи для сокрытия следов и обеспечивает устойчивость через cron-задачи и файлы инициализации оболочки (например, ".bashrc", ".profile").
Особенности малвари
Основной вредоносный код упакован с использованием UPX и обфусцирован инструментом Garble, что затрудняет анализ. Загрузчик маскируется под системные процессы, такие как "sd-pam" (на Linux), а основной модуль майнинга скрывается под именами "[cpuhp/1]" и "[kworker/R-rcu_p]", имитируя легитимные процессы ядра.
Вредоносное ПО использует поддельные страницы ошибок 404, размещенные на сайтах Google Sites, чтобы скрыть загрузку полезной нагрузки. Сами полезные данные внедряются в HTML-код в base64-кодировке между маркерами "exe101" и "exe101".
Windows-версия атаки
На Windows-системах заражение происходит через утилиты "certutil" или PowerShell, которые загружают и запускают исполняемый файл "ok.exe". Этот загрузчик копирует себя в системные директории, создает службу для обеспечения устойчивости и останавливает журнал событий Windows, чтобы скрыть следы. После этого запускается процесс "conhost.exe", в который внедряется основной модуль майнинга.
Связь с крипто-мошенничеством
Исследователи обнаружили, что часть инфраструктуры атаки связана с поддельными криптовалютными биржами, такими как "seeyoume[.]top", выдающими себя за легальные площадки. Эти сайты использовались не только для размещения вредоносных скриптов, но и, вероятно, в рамках более широкой мошеннической схемы, связанной с фиктивными инвестициями в криптовалюту.
Кампания Soco404 остается активной, и злоумышленники продолжают адаптировать свои методы атаки. Компании должны быть особенно внимательны к защите облачных сред, учитывая растущую популярность криптомайнинга среди киберпреступников.
Индикаторы компрометации