

Группа исследования угроз SonicWall Capture Labs выявила масштабную кампанию с использованием банковского вредоносного ПО для Android, нацеленную на клиентов индийских финансовых организаций. Злоумышленники создали фишинговые страницы, которые с высокой точностью копируют интерфейсы легальных банковских приложений, включая логотипы, элементы дизайна и структуру, чтобы обманом заставить пользователей установить malicious-приложение.
Описание
После установки поддельного приложения оно скрытно загружает и исполняет вредоносную полезную нагрузку в фоновом режиме. Как только нагрузка активирована, malware развертывает дополнительные компоненты, запрашивает чувствительные разрешения в процессе работы и демонстрирует поддельные экраны банковских операций, предназначенные для кражи учетных данных. Вредоносная программа также обладает расширенными возможностями: перехватывает SMS-сообщения, включая одноразовые пароли (OTP), собирает данные банковских карт, извлекает личную и устройственную информацию, а также активирует переадресацию вызовов на номера, контролируемые злоумышленниками.
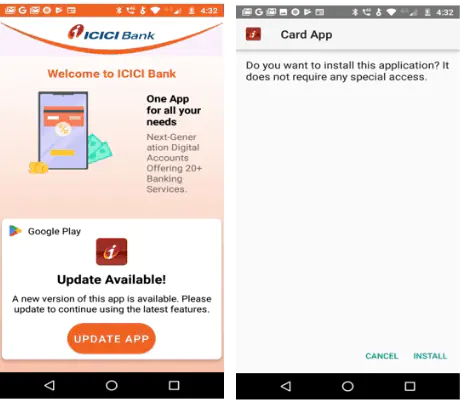
Полезная нагрузка скрыта в папке «Assets» дроппера под именем «app.apk». Чтобы убедить пользователя установить её, приложение отображает фальшивое сообщение «ОБНОВИТЕ ПРИЛОЖЕНИЕ». После запуска установки программа выжидает 5 секунд для подтверждения успешной инсталляции.
В процессе работы вредоносное приложение демонстрирует всплывающие окна, запрашивая доступ к SMS и вызовам. Для придания видимости легитимности используются знакомые элементы: логотипы безопасности, предложения кредитных карт и страницы списания бонусных баллов. Когда пользователь вводит реквизиты карты, malware отображает фальшивую страницу с просьбой указать PIN-код, а затем сообщение о том, что «запрос будет обработан в течение 24 часов».
Для доступа к сервисам, включая мессенджер, отчеты о сбоях и файловое хранилище, приложение использует ключи Firebase. Собранные данные карт и перехваченные OTP передаются на удаленный сервер. Кроме того, программа проверяет количество SIM-карт на устройстве и активирует переадресацию вызовов на контролируемый злоумышленниками номер через USSD-запрос (*21*<номер>#).
В других вариантах вредоносной программы HTML-файлы из папки «Assets» отображаются через WebView для имитации легитимных страниц и сбора информации о картах. Сначала загружается index.html, который инициирует загрузку дополнительных HTML-страниц внутри WebView для сбора и сохранения банковских данных пользователя.
Введенные данные и учетные credentials передаются на удаленный командный сервер через Telegram-бота. После запроса OTP приложение показывает подтверждение отправки запроса. Введенный одноразовый пароль фиксируется и отправляется на идентификатор бота в Telegram.
Чтобы избежать обнаружения системами безопасности и затруднить анализ кода, malware использует обфусцированные алгоритмы для сбора информации с устройства и отправки её на сервер атаки. Это усложняет процедуру расшифровки и понимания логики работы вредоносной программы.
Эксперты по кибербезопасности рекомендуют пользователям избегать установки приложений из ненадежных источников, внимательно проверять запрашиваемые разрешения и всегда использовать официальные магазины приложений. Банковские организации, в свою очередь, усиливают мониторинг подозрительной активности и рекомендуют клиентам немедленно сообщать о любых попытках фишинга.
