Группа киберпреступников под условным названием TAOTH проводит масштабную кампанию против диссидентов, журналистов и бизнес-лидеров в Восточной Азии, используя устаревшее программное обеспечение и целевые фишинговые атаки. По данным экспертов по кибербезопасности, злоумышленники с октября 2024 года активно эксплуатируют заброшенный сервер обновлений программного обеспечения Sogou Zhuyin, а также распространяют вредоносные нагрузки через фишинговые страницы.
Описание
Атака началась с компрометации доменного имени sogouzhuyin[.]com, которое ранее принадлежало разработчику метода ввода для традиционной китайской фонетической системы чжуинь. После регистрации домена злоумышленники организовали на нём распределение вредоносных обновлений для официального клиента Sogou Zhuyin, который не обновлялся с 2019 года. Жертвы, установившие легальную версию программы, впоследствии автоматически получали malicious-пакеты (вредоносные нагрузки), содержащие несколько семейств вредоносного ПО.
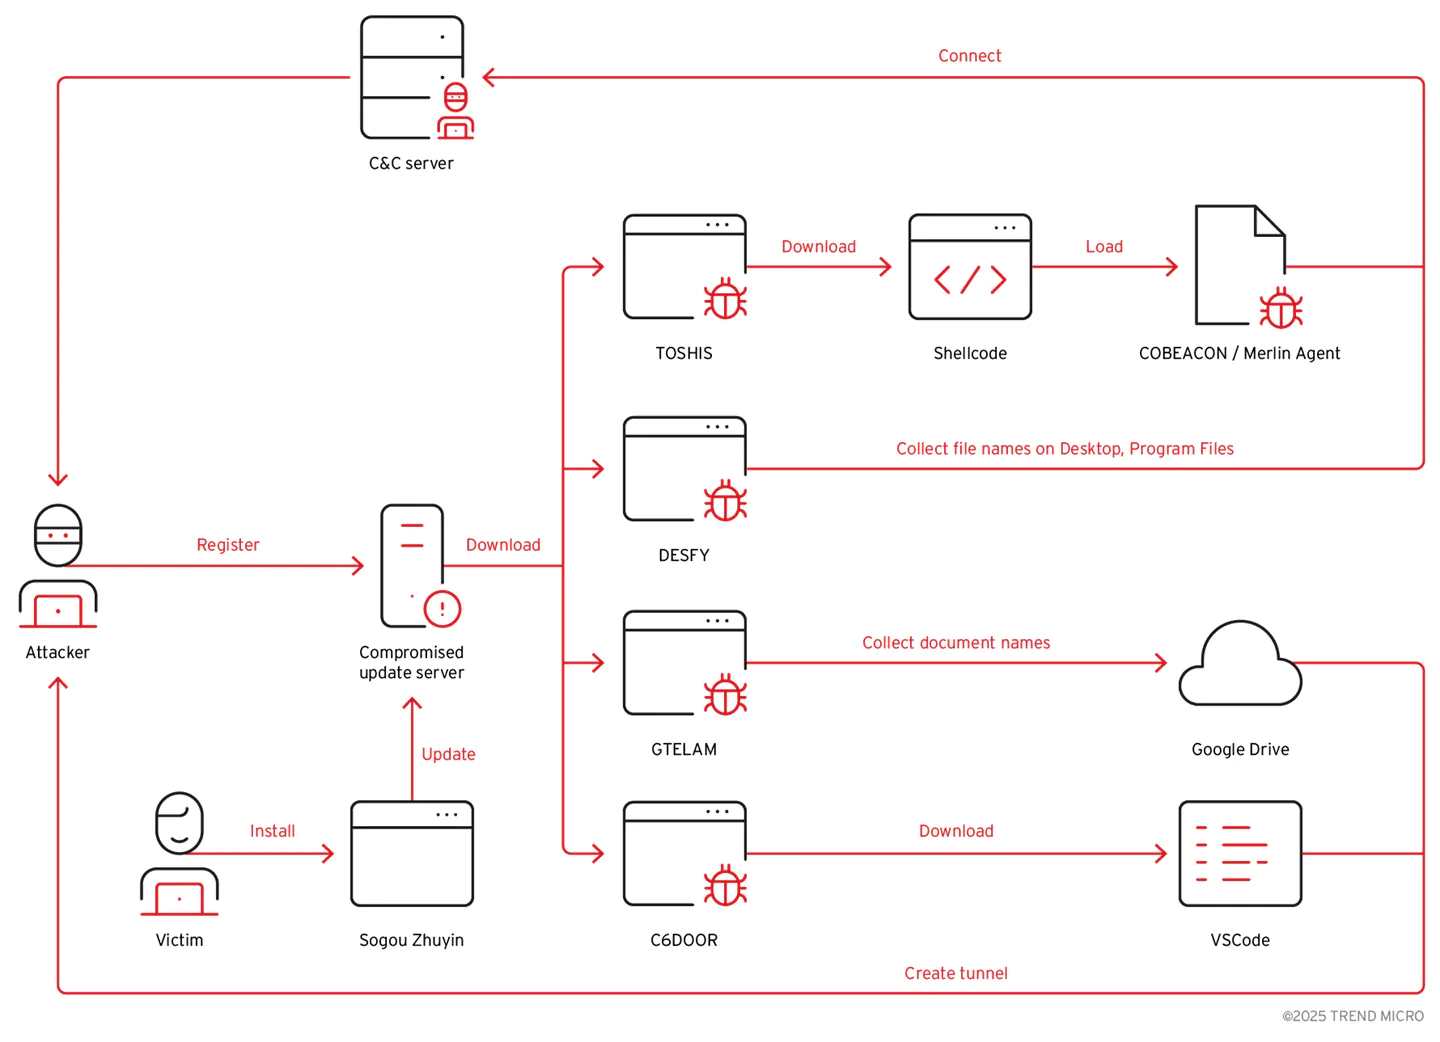
Среди используемых инструментов - Loader TOSHIS (вариант известного Xiangoop), шпионские программы DESFY и GTELAM, а также бэкдор C6DOOR, написанный на Golang. TOSHIS действует как загрузчик, который модифицирует точку входа легитимных исполняемых файлов и загружает дополнительные шеллкоды с командного сервера. DESFY собирает имена файлов с рабочего стола и из каталога Program Files, в то время как GTELAM фокусируется на документах с расширениями .pdf, .doc, .xlsx и другими, шифруя данные AES перед отправкой в Google Drive.
Бэкдор C6DOOR демонстрирует высокую функциональность: он поддерживает выполнение произвольных команд, сканирование портов, перехват скриншотов, загрузку файлов и даже инъекцию шеллкода. Примечательно, что в его коде присутствуют строки на упрощённом китайском, что может указывать на языковую принадлежность авторов.
Вторая волна атак включает целевой фишинг: злоумышленники рассылают письма с ссылками на поддельные страницы облачных хранилищ и логин-формы. В первом случае жертве предлагается скачать архив с повреждённым PDF-документом и вредоносным исполняемым файлом PDFreader.exe, который загружает TOSHIS через механизм DLL sideloading. Во втором - используются фейковые страницы входа, которые перенаправляют пользователей на легитимные OAuth-сервисы Google и Microsoft, запрашивая разрешения на доступ к почте и данным.
Анализ жертв показывает, что основными целями являются пользователи из Тайваня, Гонконга, Китая, Японии и Южной Кореи, а также представители зарубежных тайваньских общин. Тематика документов-приманок включает запросы на сотрудничество с журналистами, исследовательские работы и бизнес-предложения, что подтверждает ориентацию на высокоценные цели.
Инфраструктура и инструменты кампании перекликаются с ранее документированными активностями группы, описанными в отчёте ITOCHU, включая общие командные серверы (например, 45[.]32[.]117[.]177), использование модифицированных образцов Cobalt Strike с одинаковым watermark (520) и схожие тактики - такие как создание туннелей через Visual Studio Code и атаки на цепочку поставок через легитимные приложения.
Индикаторы компрометации