Кибератаки остаются одним из ключевых инструментов гибридной войны, и текущий конфликт между Израилем и Ираном не стал исключением. Исследователи компании Lookout обнаружили четыре новых образца мобильного шпионского ПО DCHSpy, используемого иранской APT-группой MuddyWater, всего через неделю после начала военных столкновений. Это свидетельствует о том, что киберподразделения Ирана активно включились в информационное противостояние, нацеливаясь на сбор разведывательных данных через мобильные устройства.
Описание
DCHSpy представляет собой сложный инструмент для наблюдения за пользователями Android, который позволяет злоумышленникам получать доступ к конфиденциальной информации, включая переписку в WhatsApp, контакты, SMS-сообщения, файлы, местоположение устройства, журналы вызовов и даже возможность записывать аудио и делать фотографии через камеру. По данным Lookout, эта вредоносная программа разрабатывается и поддерживается группой MuddyWater, которая, предположительно, связана с Министерством разведки и безопасности Ирана (MOIS).
Особую тревогу вызывает то, что в новых образцах DCHSpy обнаружены признаки использования фейковых приложений, маскирующихся под VPN-сервисы, включая имитацию Starlink - компании, предоставлявшей интернет-доступ иранским пользователям во время отключений сети, организованных правительством. Это указывает на стратегию социальной инженерии: жертвам предлагают загрузить якобы полезные приложения, которые на самом деле являются шпионскими инструментами.
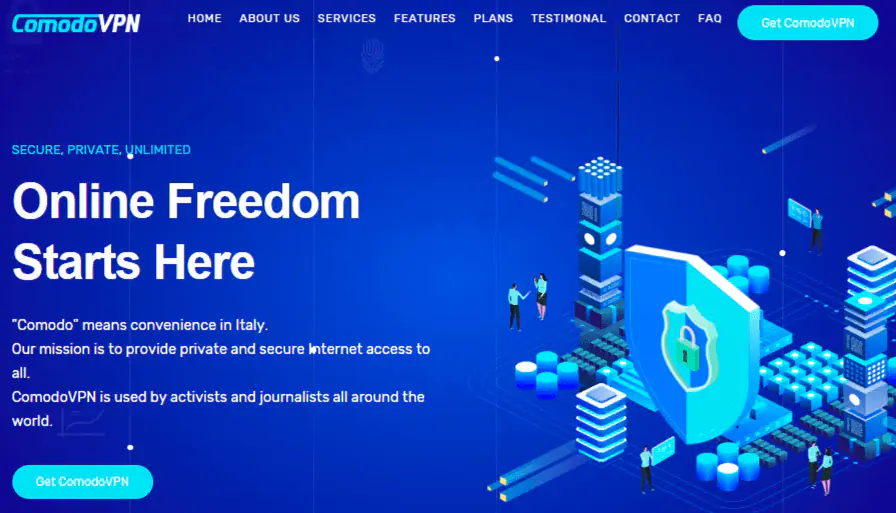
Анализ инфраструктуры, используемой DCHSpy, показал её совпадение с другой вредоносной программой - SandStrike, ранее применявшейся против последователей религии бахаи. Это подтверждает, что MuddyWater использует проверенные методы атак, адаптируя их под текущие политические и военные задачи. Распространение DCHSpy происходит через фишинговые ссылки в мессенджерах, таких как Telegram, где злоумышленники предлагают загрузить вредоносные VPN-приложения под вымышленными брендами, такими как EarthVPN и ComodoVPN.
Эксперты отмечают, что в условиях эскалации конфликта иранские хакеры активизировали разработку новых функций для DCHSpy. В частности, появилась возможность выявлять и похищать конкретные файлы с устройств, а также собирать данные из мессенджеров. Собранная информация шифруется и передаётся на серверы управления через протокол SFTP.
Интересно, что атакующие используют не только технические, но и психологические методы. Так, распространяемые через Telegram поддельные VPN-приложения позиционируются как инструменты для обхода интернет-цензуры в Иране, что делает их привлекательными для активистов и журналистов. Это соответствует общей тактике MuddyWater, которая ранее уже применяла подобные схемы.
Иранские хакерские группы давно известны своей активностью в сфере мобильного шпионажа. Lookout отслеживает 17 различных семейств вредоносного ПО, связанных как минимум с 10 иранскими APT-группами. Например, в 2023 году была обнаружена программа BouldSpy, использовавшаяся иранскими правоохранительными органами для слежки за гражданами.
Текущие события подтверждают, что в период конфликтов кибератаки становятся важным элементом стратегий государств. Иран, судя по всему, наращивает цифровую разведку для мониторинга как внешних угроз, так и внутренней оппозиции. Lookout продолжает мониторить активность MuddyWater и предупреждать своих клиентов о новых угрозах, связанных с этой группой.
В условиях роста сложности и масштабов кибератак пользователям мобильных устройств рекомендуется проявлять повышенную осторожность: избегать загрузки приложений из ненадёжных источников, проверять права доступа и использовать надёжные решения для защиты данных. Особенно это касается тех, кто может стать мишенью для государственных хакерских группировок - журналистов, правозащитников и сотрудников международных организаций.
Индикаторы компрометации