Специалисты по кибербезопасности получили и проанализировали данные о продолжительной фишинговой кампании, направленной против систем единого входа (Single Sign-On, SSO) в университетах США. С апреля по ноябрь 2025 года неизвестный злоумышленник, используя продвинутую фреймворк для фишинга Evilginx, атаковал не менее 18 высших учебных заведений. Ключевую роль в расследовании сыграл анализ DNS-запросов, который позволил выявить скрытую инфраструктуру злоумышленника и создать механизмы для упреждающего обнаружения подобных угроз.
Описание
Атаки были нацелены на студенческие порталы единого входа. Злоумышленник применял фреймворк Evilginx, который действует по принципу «противник-в-середине» (Adversary-in-the-Middle, AITM). Этот инструмент в реальном времени проксирует трафик между жертвой и легитимным сайтом, что позволяет перехватывать не только логины и пароли, но и сессионные куки, эффективно обходя многофакторную аутентификацию (Multi-Factor Authentication, MFA).
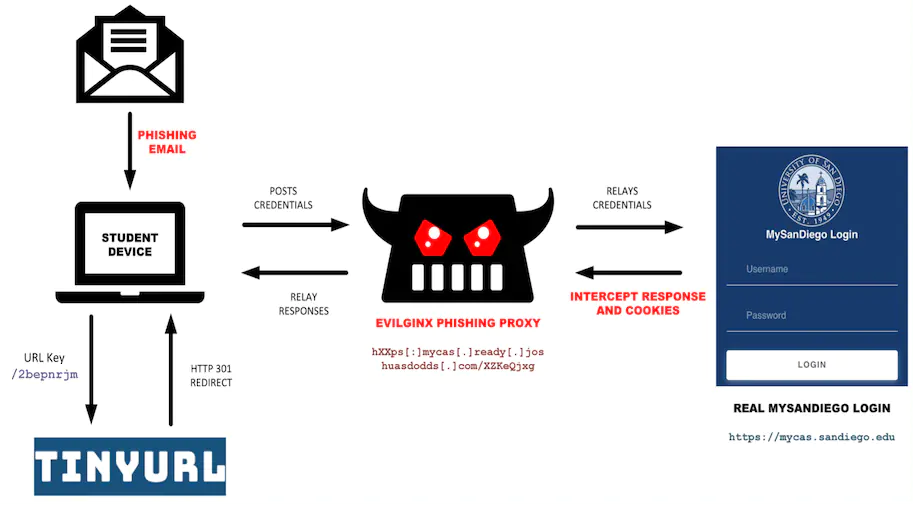
Кампании начинались с персонализированных электронных писем, содержащих сокращённые ссылки сервиса TinyURL. Эти ссылки вели на фишинговые URL-адреса, динамически генерируемые конфигурациями Evilginx, так называемыми «фишлетами». Каждый адрес использовал субдомен, имитирующий бренд целевого университета, и путь из восьми случайных символов. Важной особенностью была кратковременность ссылок: они становились неактивными в течение 24 часов, что затрудняло их обнаружение и анализ.
Для маскировки своей инфраструктуры злоумышленник использовал прокси-сервис Cloudflare, а также применял короткоживущие домены. Тем не менее, анализ пассивных DNS-данных позволил выявить устойчивые закономерности. Исследователи обнаружили, что при настройке фишинговых субдоменов злоумышленник использовал названия, очень близкие к легитимным страницам входа. Например, для атаки на Рочестерский технологический институт применялся домен, имитирующий сервис аутентификации Shibboleth.
На основе этих DNS-следов эксперты определили круг целей и создали сигнатуры для отслеживания активности. Всего было выявлено 67 доменных имен, связанных с деятельностью этой группировки. Первая атака зафиксирована 12 апреля 2025 года против Университета Сан-Диего. Наиболее интенсивный период активности пришёлся на середину 2025 года. Согласно данным, в топ-5 наиболее атакуемых учебных заведений вошли Университет Калифорнии в Санта-Круз, Университет Калифорнии в Санта-Барбаре, Университет Сан-Диего, Университет Содружества Виргинии и Мичиганский университет.
Эксперты подчёркивают, что традиционные методы обнаружения, такие как анализ URL или инспекция фронтенд-кода, оказываются малоэффективными против современных версий Evilginx. Этот фреймворк активно развивается, и его коммерческая версия Evilginx Pro включает дополнительные функции для уклонения от обнаружения. Среди них использование wildcard TLS-сертификатов, фильтрация ботов с помощью продвинутого снятия цифровых отпечатков, создание страниц-приманок и обфускация JavaScript.
Однако злоумышленникам по-прежнему необходима доменная инфраструктура для своих операций. Следовательно, тщательный анализ DNS-трафика остаётся мощным оружием в арсенале защитников. Он позволяет вскрыть связи между различными кампаниями, выявить шаблоны поведения и заблаговременно заблокировать вредоносные домены до того, как произойдёт утечка данных. Данный случай также наглядно демонстрирует пользу отраслевого сотрудничества: информация, предоставленная одним из пострадавших заказчиков, помогла защитить множество других организаций.
Индикаторы компрометации